ICloud支払い問題メールを開いた?危険度別の緊急対処法と見分け方
iPhoneやMacの画面に突如として届く「iCloudのお支払い方法に問題があります」「お支払いを完了できませんでした」といった警告通知。日頃からiCloudストレージやApple Musicなどのサブスクリプションを利用している人ほど、「写真が消去されるのではないか」「データ同期が止まってしまう」という強い焦りから、本文内のリンクを反射的にタップしてしまいがちです。
画面が開いた瞬間に「これ、詐欺メールかも……」と直感し、冷や汗を流した経験を持つユーザーは少なくありません。ネット上では「開くだけで端末がウイルスに感染する」「遠隔操作でデータを盗まれる」といった真偽不明の情報も飛び交っています。本稿では、セキュリティ専門機関の分析データやApple公式の一次情報に基づき、リンクをクリックしてしまった直後の危険度判定から、被害を未然に防ぐ緊急リカバリー手順までを客観的事実とともに解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:リンクを「開いただけ」で何も入力していない状態なら、個人情報や決済情報が即座に抜き取られるリスクは極めて低い。
- 要点2:IDやパスワード、カード情報を入力した場合は、即時の「パスワード変更・2ファクタ認証」および「カード会社への利用停止連絡」が必須。
- 要点3:本物のApple請求通知には必ず「登録者の本名」が記載され、真偽確認はメールからではなくiPhoneの「設定」アプリから行うのが鉄則。
【緊急判定】「開くだけ」でも危険?クリック直後のリスクレベル診断
「iCloudお支払い方法の問題」を装った不審メールのリンクを開いてしまった際、最も知りたいのは「自分の端末が今どの程度危険に晒されているのか」という点に尽きます。結論から申し上げれば、直前の行動によってリスクレベルは明確に分かれます。
フィッシング詐欺リンク開いただけ危険性については、最新のiOSやiPadOS、macOSを搭載した端末であれば、Webページを閲覧しただけでマルウェアが自動実行されたり、端末内の保存データが瞬時に抜き取られたりするケースは極めて稀です。近年のブラウザは強固なサンドボックス構造を採用しており、不正スクリプトがシステム深部に到達するのを防いでいるためです。ただし、相手のサーバー側に「アクセスログ」が残るため、あなたのメールアドレスが「実際に受信者がリンクを踏む生きたアドレス」として悪質事業者間でリスト化され、今後迷惑メールが増加する懸念は残ります。
一方、開いた先の画面で何らかの操作を行った場合は話が別です。以下の3段階の基準に照らし合わせて、現在の状況を客観的に見極めてください。
- 危険度・低(リンクを開いただけ/すぐにブラウザを閉じた):画面を閉じる、またはブラウザの履歴・Cookieを削除すれば実害が出る可能性は最小限です。
- 危険度・中(Apple IDとパスワードを入力して送信した):AppleID乗っ取り対処法を直ちに実行しなければ、アカウント内の個人情報閲覧、遠隔ロック、購入履歴の悪用につながる重大な脅威となります。
- 危険度・高(クレジットカード番号やセキュリティコードを入力した):クレジットカード情報入力してしまった時の対応として、数分を争う決済カードの緊急停止手続きが求められます。

【被害ゼロへ】クリック後に今すぐ行うべき状況別レスキュー手順
情報入力を行ってしまった場合、あるいは「誤って入力したかもしれない」と不安な場合は、迷わず次の防衛措置を順番に実施してください。初動の速さが金銭的・情報的被害を食い止める分水嶺となります。
最優先すべきは、Apple IDの保護です。攻撃者は入手した認証情報を用いて正規のAppleサービスにサインインを試みます。まだアカウントへログインできる状態であれば、ブラウザから公式のApple ID管理ページ(appleid.apple.com)へ直接アクセスし、パスワード変更と2ファクタ認証設定を直ちに見直してください。推測されにくい複雑な文字列に変更すると同時に、信頼できる電話番号が自分のものだけになっているかを確認します。
あわせて実施したいのが、不正アクセス被害の確認方法です。Apple IDの設定画面から「サインインしているデバイス」の一覧を確認し、見覚えのない機種や不審な場所からのアクセスが存在しないかをチェックします。不審な端末が表示されている場合は、即座に「アカウントから削除」を実行してセッションを切断してください。
もしクレジットカード情報(番号、有効期限、3桁または4桁のセキュリティコード、Web会員ログイン情報など)を送信してしまった場合は、IT的な対処ではなく金融機関へのアプローチが最優先となります。速やかにクレジットカード会社連絡と利用停止を行ってください。カード裏面に記載された緊急デスク、またはカード各社が24時間体制で設置している「盗難・紛失受付ダイヤル」へ電話をかけ、フィッシング詐欺サイトに番号を入力した旨を伝えます。カードの無効化と再発行手続きを完了させれば、それ以降の不正請求を遮断できます。
【データ比較】本物のApple通知 vs 巧妙なフィッシング詐欺メール
偽メールと正規のシステム通知は、細部を注意深く検証することで明確に見分けることが可能です。Appleサポート公式発表やフィッシング対策協議会の技術レポートが示す識別ポイントを、以下の比較表に整理しました。
| 項目 | 正規のApple公式通知 | iCloudフィッシング詐欺メール | 編集部の見解・評価 |
|---|---|---|---|
| 宛名の表記 | アカウントに登録された「本名(氏名)」が必ず冒頭に明記される | 「お客様」「親愛なるお客様」、またはメールアドレスそのものが宛名 | 最も識別しやすい指標。不特定多数へ一斉配信しているため氏名を把握できない |
| 送信元アドレス | ドメインが「@apple.com」「@email.apple.com」など正規管理下 | 表示名は「Apple」だが、実際のドメインが乱数文字列や無料プロバイダ | 送信者名を偽装する手口が横行。メールヘッダの詳細確認が不可欠 |
| リンク先URL | 「https://appleid.apple.com/」など正規の「.apple.com」ドメイン | 「apple-id-verify-jp.xyz」など、一見それらしく見せた偽装短縮ドメイン | サブドメイン部分に「apple」を含ませて安心させるダークパターンが多発 |
| 心理的な煽り文句 | 事務的かつ冷静な通知(事実と対応手順のみを淡々と記載) | 「24時間以内に更新しないと削除」「アカウントを永久停止」など過度な脅迫 | 冷静な判断力を奪う典型的なソーシャルエンジニアリングの手法 |
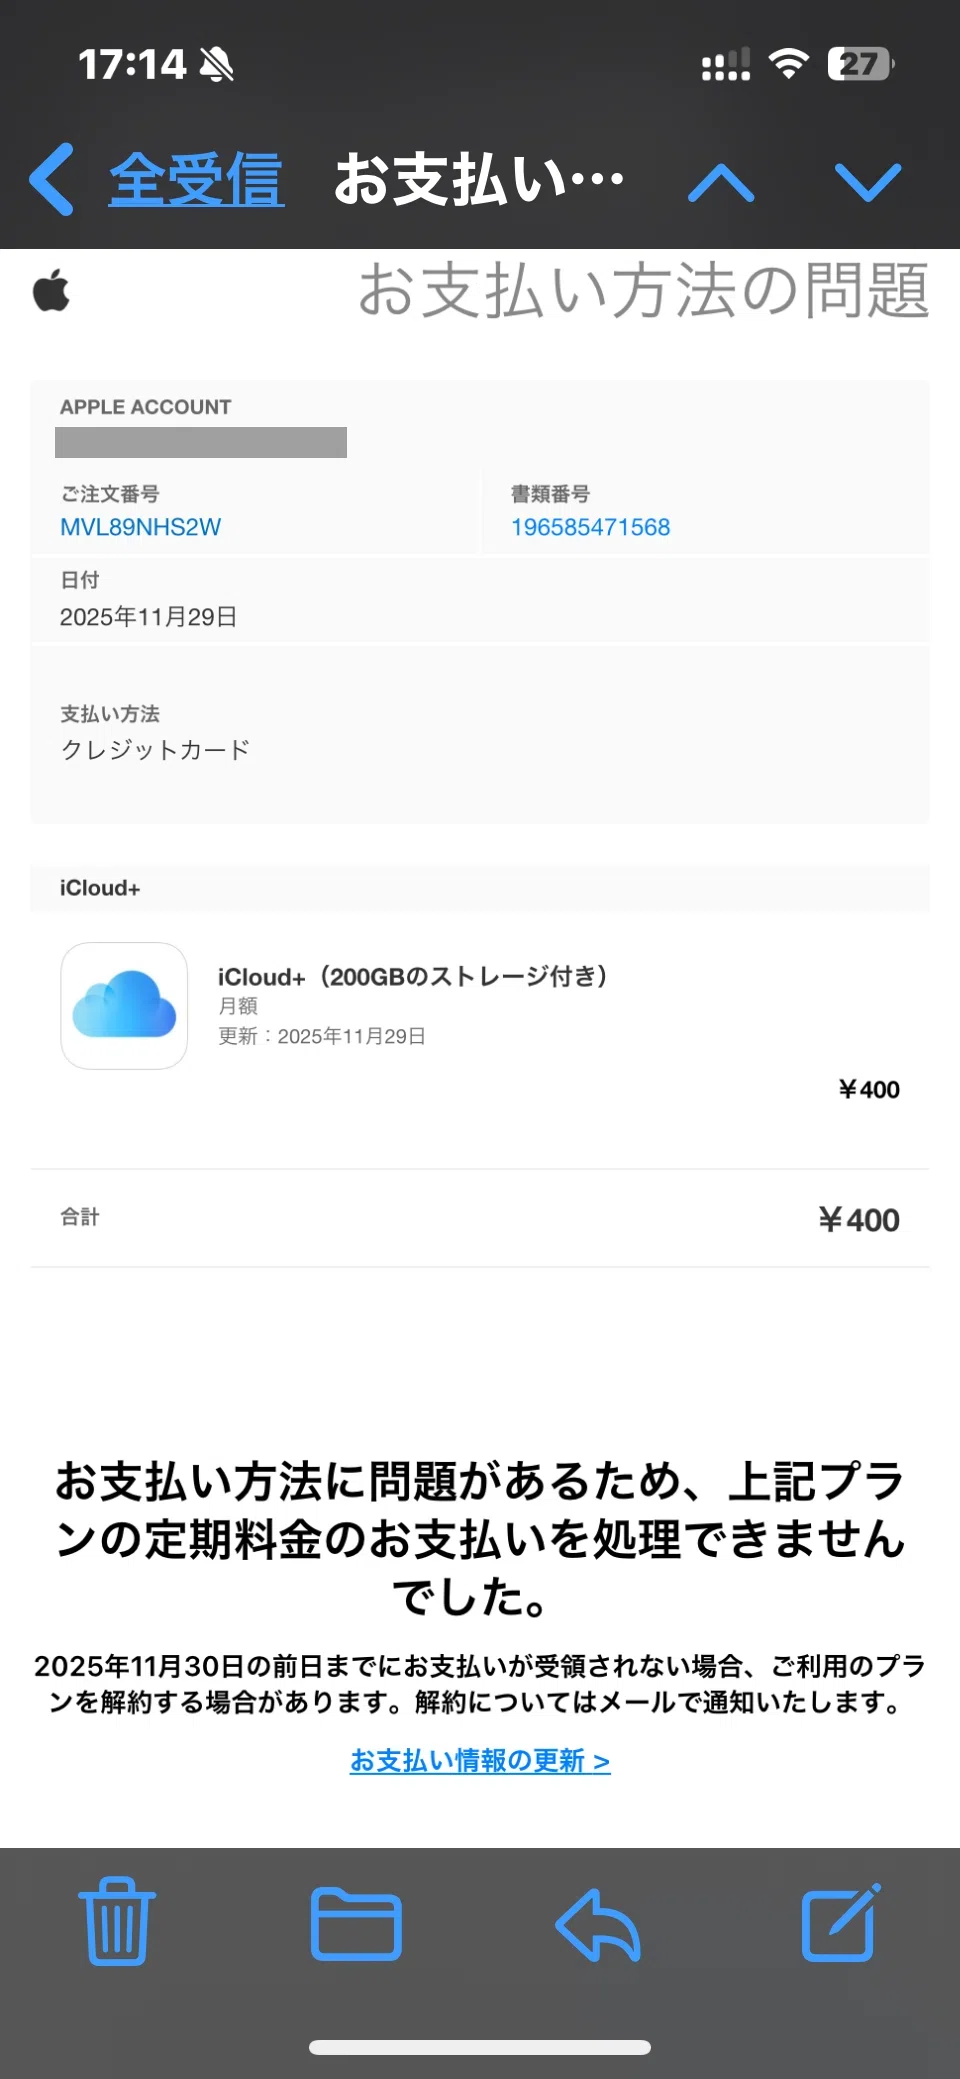
【実態検証】「私も騙された…」知恵袋やSNSに溢れる生の声と現場のリアル
セキュリティリテラシーが高いと自認している人であっても、特定のシチュエーション下では詐欺の手口に絡め取られてしまう現実があります。ネット上のコミュニティやQ&Aサイトに寄せられた被害告白を精査すると、共通するリアルな人間心理が浮かび上がってきます。
Yahoo!知恵袋やSNSで散見されるのは、「早朝、アラームを止めた直後に届いた通知を寝ぼけてタップしてしまった」「仕事の繁忙期、ストレージ容量オーバーで業務データが共有できなくなると困るタイミングで届き、反射的にカード情報を入力してしまった」という証言です。詐欺グループは人間の認知機能が低下する時間帯や、日常的な不安のツボを正確に突いてきます。
もし被害に気づいた際、一人で抱え込まずに公的な相談窓口へアクセスする体制も整っています。ネットの反応と被害相談窓口として広く利用されているのが、警察庁が管轄するサイバー犯罪相談窓口や、全国共通の「消費者ホットライン(局番なし188)」、警察相談専用電話「#9110」です。不審なフィッシングサイトの報告先としては「フィッシング対策協議会」の専用窓口(info@antiphishing.jp)も機能しており、通報によって偽サイトのドメイン停止措置が速やかに取られるケースも増えています。
一般に知られていない盲点とネットの誤解|「送信者名Apple」を信じてはいけない理由
ユーザーがiCloudお支払い方法の問題偽メール見分け方を学ぶ過程で、最も陥りやすい落とし穴が「メールアプリの画面上に表示される送信者名」に対する過信です。
多くのメールソフトやスマートフォンの通知バナーでは、差出人欄に「Apple」や「iCloudサポート」と表示されます。しかし、これはメール送信プロトコル上の「表示名(Display Name)」に過ぎず、送信者が任意の文字列を自由に設定できる仕組みになっています。重要なのは表示名ではなく、メールアドレス自体の「@以降(ドメイン)」です。ここをタップまたはクリックして詳細を展開すると、無関係な海外ドメインやフリーメールアドレスが露呈するケースが大半を占めます。
さらに近年広まる誤解が「ブラウザのURL横に鍵マーク(HTTPS)がついているから正規サイトである」という思い込みです。かつては詐欺サイトといえば暗号化されていないHTTP通信が主流でしたが、現在は無料のSSL証明書が数分で発行できる時代です。鍵マークの存在は「通信が暗号化されている」ことの証明に過ぎず、「そのWebサイトの運営者が本物のAppleであること」を保証するものではありません。
こうした偽装を見破るための唯一にして究極の対策は、「届いたメール内のボタンやリンクは一切触らず、端末の『設定』アプリから直接確認する」ことです。iPhoneであれば、「設定」>「一番上の自分の名前」>「お支払いと配送先」を開けば、カードの有効期限切れや決済エラーの有無がシステムレベルで一目瞭然となります。メールを経由しないアクセス経路を徹底することこそ、最大の防御壁です。

【2026年最新動向】なぜ騙される?巧妙化するAppleお支払い方法の更新詐欺手口
フィッシングメール最新動向2026年の傾向を分析すると、攻撃者の手法は旧来の「拙い日本語」から「極めて精緻な文面」へと劇的な進化を遂げています。生成AIの普及により、文法的な違和感や不自然なフォントの混在は完全に払拭されました。Appleの公式フォント(San Francisco)やコーポレートカラー、ロゴの配置に至るまで寸分違わず模倣されたテンプレートが流通しています。
手口のトレンドとして警戒されているのが、Appleお支払い方法の更新詐欺手口における「複合型の心理トラップ」です。単に「請求に失敗しました」と伝えるだけでなく、「ファミリー共有の管理者に通知が届いています」「あと数時間で端末のバックアップデータが完全消去されます」といった、ユーザーが最も避けたい事態を具体的に描写して心理的パニックを惹起させます。実例検証データによると、配信される件名パターンは「iCloud請求失敗」「次回請求についてのお知らせ」「お支払いを完了できませんでした」など多岐にわたり、日常的なシステム通知に完璧に擬態しています。
さらに、多要素認証をリアルタイムで突破しようとする「中間者攻撃(AitM: Adversary-in-the-Middle)」型のフィッシングサイトも確認されています。ユーザーが偽画面に入力したIDとパスワード、そしてSMS等に送られてきた確認コードを、攻撃者のサーバーが即座に正規のAppleサイトへ転送してログインを成立させてしまう手口です。「2段階認証を設定しているから絶対に安全」という油断さえも突かれる時代に入っています。
【プロの結論】焦燥感を突くサイバー心理学と「デジタル境界線」の保ち方
人間は危機的な通知を受け取った瞬間、視野が狭まり論理的思考が一時的に停止する「認知のトンネル効果」に陥ります。サイバー犯罪者は高度な技術者である以上に、人間の認知バイアスや損失回避行動を冷徹に操る心理操作の専門家です。「支払いが滞ると大切な写真や思い出が消滅する」という恐怖は、誰にとっても合理的な判断を曇らせる強力なトリガーとなります。
この心理的罠から身を守るためには、自分自身の心とスマートフォンの通知との間に、健全な「心理的バウンダリー(境界線)」を設ける訓練が必要です。重要なシステム通知や金銭に関わる警告を受け取った際は、「3秒間深呼吸して画面を伏せる」「メール内のリンクではなく、普段使っているブックマークや設定アプリから入り直す」という行動様式をマニュアル化してください。「急いで対応しなければならない」と感じたその瞬間こそが、最も立ち止まるべきサインなのです。
【icloud お支払い方法の問題 クリックして しまっ た】に関するよくある質問(FAQ)
Q1:不審なメールのリンクを開いてしまいましたが、何も入力せずすぐに画面を閉じました。端末の初期化は必要ですか?
A1:最新のOS環境で使用しており、ファイルのダウンロードやプロファイルのインストールを行っていない限り、端末を初期化する必要はありません。念のためブラウザの履歴やCookieを消去し、端末を再起動しておけば十分です。
Q2:フィッシングサイトだと気づかず、クレジットカード情報を入力して送信してしまいました。直後にできることは何ですか?
A2:何よりも優先して、クレジットカード会社の緊急受付ダイヤルへ電話をかけ、カードの利用停止と再発行を依頼してください。Web上のマイページから一時停止設定ができるカード会社であれば、電話の前に即時停止をかけるのが最善です。
Q3:本物のAppleから支払いエラーの連絡が来ることは実際にあるのですか?
A3:登録しているクレジットカードの有効期限切れや限度額超過などの理由で、正規の通知が届くことは実際にあります。ただし、本物の通知にはあなたの本名が明記されています。真偽を確かめる際は、メール内のリンクを使わず、iPhoneの「設定」>「ユーザ名」>「お支払いと配送先」からカード状態を確認してください。
まとめ:今後の動向と失敗しないための判断基準
「iCloudお支払い方法の問題」を騙る詐欺メールは、今後も手口や文面を変えながら継続して発生することが確実視されています。AI技術の進展に伴い、メールの見た目だけで本物か偽物かを100%見分けることは年々難しくなっています。
だからこそ、トラブルに巻き込まれないための行動基準は極めてシンプルです。「メール内のリンクから個人情報や決済情報を更新しない」「異常の確認は必ずOSの設定メニューから行う」という鉄則を徹底してください。万が一クリックしてしまった場合でも、入力の有無に応じた正しい手順を踏めば被害は確実に防ぐことができます。焦りを捨て、冷静な一次確認を行う習慣を身につけましょう。 (出典: icloud お支払い方法の問題 クリックして しまっ た(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
