ICloud支払い失敗メールは詐欺?本物との見分け方と対処法【2026最新】
朝起きてスマートフォンの画面を点灯させた瞬間、通知欄に「iCloud+ お支払いに失敗しました」「次回請求についてのお知らせ」といった不穏なメッセージが飛び込んできて息をのんだ経験はないでしょうか。「ストレージの写真や動画がすべて消えてしまうのではないか」「バックアップが止まったら困る」という強い焦りから、本文中のリンクを無意識にタップしそうになる心理はごく自然な反応です。
しかし、その切迫した通知の正体は、個人のAppleアカウント情報やクレジットカード番号の窃取を狙った巧妙なフィッシング詐欺である事例が後を絶ちません。2026年現在、サイバー犯罪グループの手口は極めて高度化しており、公式のHTMLデザインやロゴ、文面を精巧にコピーした偽装メールが大量にばら撒かれています。突然届く警告メールの真偽を瞬時に見抜き、仮に本物の決済エラーだった場合にも安全に対処するための決定的な判断基準を詳しく解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いたメールのリンクは絶対に開かず、iPhone本体の「設定」アプリから決済状況を直接確かめるのが最大の安全策。
- 要点2:本物のAppleからの通知は「登録した本名」が宛名に明記され、送信元ドメインが正真正銘の「@apple.com」になっている。
- 要点3:仮にカードの有効期限切れ等で決済が失敗しても、データは即座に削除されず最低30日間の猶予期間が存在するため慌てる必要はない。
【2026年最新】急増する「iCloud支払い失敗メール」の正体と巧妙な手口
サイバーセキュリティの監視機関やWeb上の検証報告によると、2026年に入ってからiCloudやAppleを騙るフィッシングメールの流通量は過去最大規模を記録しています。検証データでは、確認されただけでも少なくとも11種類以上の件名バリエーションが存在し、利用者の警戒心を巧みにすり抜けています。
代表的な件名には、以下のようなパターンが確認されています。
- 「【重要】iCloud+ お支払いに失敗しました」
- 「iCloud次回請求についてのお知らせ」
- 「Apple IDのお支払い方法に問題があります」
- 「[警告] 24時間以内にストレージの請求情報を更新してください」
- 「お使いのiCloudストレージが制限に達しました:お支払いの確認」
かつてのフィッシング詐欺といえば、不自然な日本語フォントや機械翻訳丸出しのぎこちない言い回しが目立ち、比較的容易に見破ることができました。ところが2026年最新の詐欺手口では、生成AIを用いた自然で緊迫感のある日本語テキストが採用されています。さらに、公式のメールレイアウト、Apple特有のミニマルなタイポグラフィ、正規のサポート窓口リンクのダミー配置に至るまで徹底的に模倣されており、スマートフォンの狭い画面で一見しただけではプロでも識別が困難な水準に達しています。
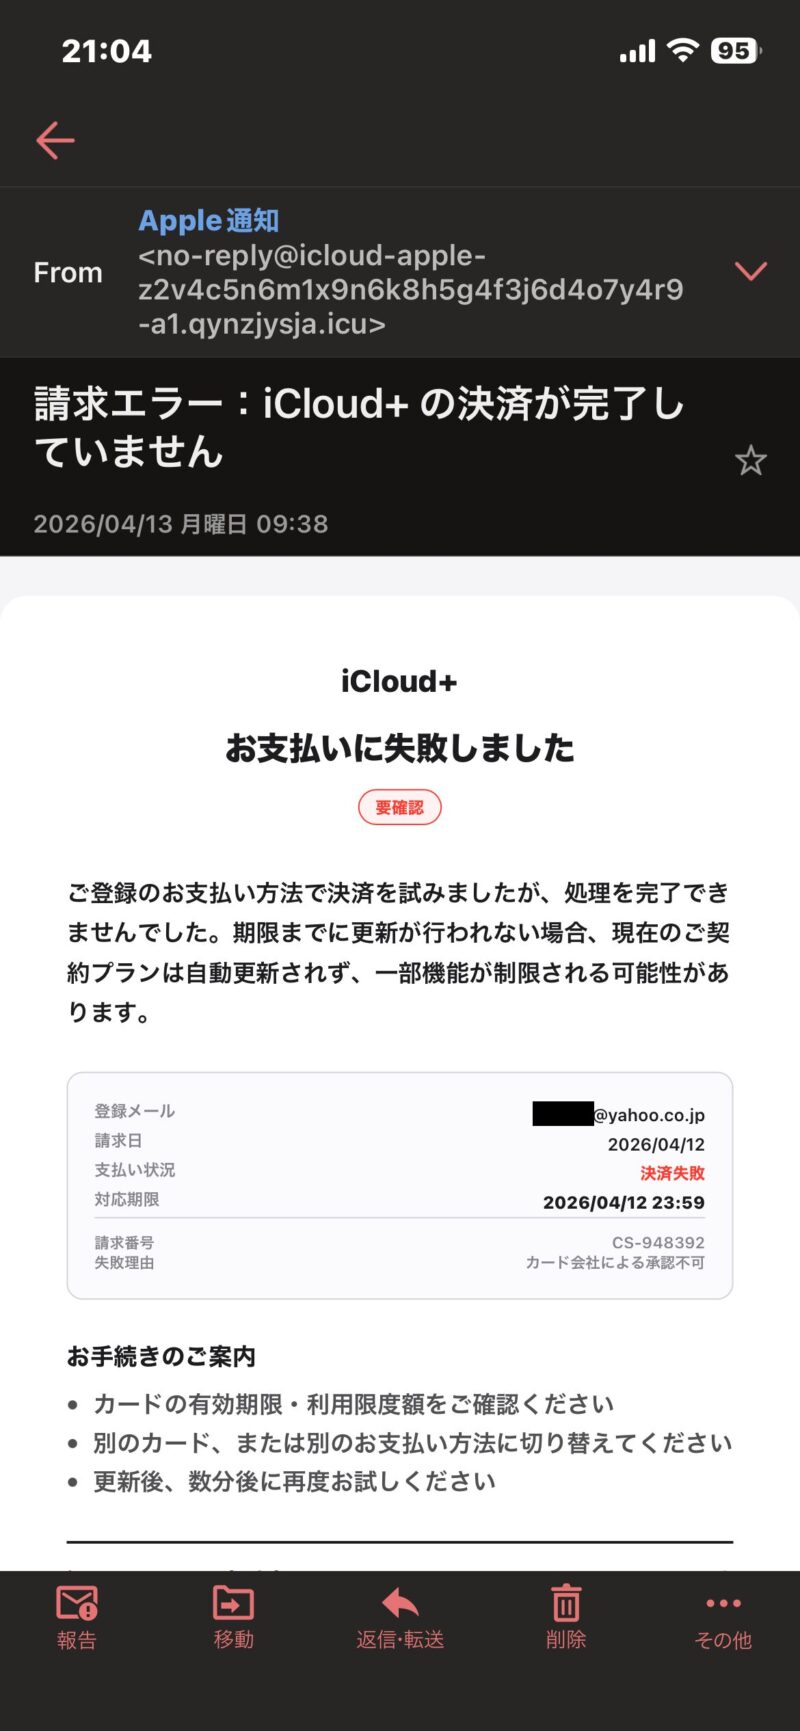
突然届く通知は本物?詐欺?知っておくべき見分け方の決定的なポイント
「このメールは本物なのか、それとも悪質な詐欺なのか」という疑問を解決するために、確認すべき決定的なポイントは大きく分けて3つ存在します。不安に駆られてリンクを踏む前に、以下の箇所を冷静に観察してください。
1. 宛名に「あなたの本名」が正しく記載されているか
Appleが送信する正規の領収書や請求関連の通知には、アカウントに登録されている利用者の本名(漢字またはアルファベットの氏名)が冒頭に必ず記載されます。一方で、不特定多数に無差別送信されているフィッシング詐欺メールでは、宛名が「親愛なるお客様」「Dear Customer」「お客様各位」、あるいは受信者の「メールアドレスそのもの」になっているケースがほとんどです。本名が抜けている時点で、詐欺メールである可能性は極めて高いと判断できます。
2. 送信元メールアドレスの「表示名」ではなく「本物のドメイン」を確認する
メールアプリの差出人欄に「Apple」や「iCloud」と表示されていても、鵜呑みにしてはいけません。送信者名をタップして詳細なアドレス(ヘッダー情報)を展開すると、実態が露呈します。正規の通知は末尾が「@apple.com」や「@email.apple.com」といった公式ドメインで終わります。詐欺グループは「apple-support-notice@random-server-xyz.com」や「no-reply@icloud-billing-update.net」のように、もっともらしい単語を混ぜた無関係な独自ドメインを使用しています。
3. 記載されたリンク先のURL構造(ドメイン名)
メール本文に配置されたボタンやリンクの飛び先も重要な識別材料です。パソコンであればリンクにカーソルを重ねる(ホバーする)、スマートフォンであれば長押しすることで、実際の遷移先URLがポップアップ表示されます。正規のページであれば必ず「https://www.apple.com/」または「https://appleid.apple.com/」から始まります。怪しい文字列や、短縮URLサービス(bit.lyなど)、無料ホスティングサービスのドメインが含まれている場合は100%詐欺です。
| チェック項目 | 公式Appleからの本物メール | 悪質なフィッシング詐欺メール | 編集部の見解・判断基準 |
|---|---|---|---|
| 宛名の表記 | 登録済みの「氏名(本名)」が明記 | 「お客様」「メールアドレス」「空白」 | 本名の記載がない時点で開封即削除が基本 |
| 送信元アドレス | 末尾が「@apple.com」など公式保有ドメイン | 全く無関係な文字列や似せた偽ドメイン | 表示名ではなく詳細アドレスの末尾を要確認 |
| 文面の心理的煽り | 淡々とした事実通知・再試行の案内 | 「24時間以内に」「データ消去」など過度な脅迫 | 緊急性を強調してパニックを誘うのは典型的な手口 |
| 誘導先のアクション | 本体設定からの変更も案内(直接入力強制なし) | 本文内リンクからクレカ情報入力を執拗に要求 | 通知メール経由での直接決済操作は避けるのが鉄則 |
| 請求書番号・登録住所 | 正式な注文番号や請求先住所が正しく記載 | 架空の番号、または住所記載が一切ない | 過去の正規領収書メールと突き合わせれば一目瞭然 |
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやオンラインコミュニティの声を調査すると、「普段からITリテラシーが高いと自負していたのに、深夜にベッドの中で見て思わず入力しそうになった」「ちょうどクレジットカードの更新月だったため、疑いもせずに騙されかけた」といったリアルな告白が多数寄せられています。
特に注意すべきは、実際にクレジットカード有効期限切れやキャリア決済残高不足エラーが発生しているタイミングと、詐欺メールの受信が偶然重なるケースです。
「先月メインカードを切り替えたばかりのタイミングで『お支払いに失敗しました』とメールが届き、完全に本物だと思い込んでしまいました。ログイン画面でIDとパスワードを入れ、セキュリティコードまで打ち込んだ瞬間にブラウザのURLが変なドメインになっていることに気づき、慌ててカード会社へ電話して利用停止にしました。本当に冷や汗が出ました」(30代会社員・SNS投稿より抜粋)
このように、「身に覚えがある状況」と「詐欺のタイミング」が偶然一致したとき、人間の警戒バリアは容易に崩壊します。巧妙な詐欺師たちは、iCloudの月額引き落とし日(契約日ごと)が人によってバラバラであることを逆手に取り、毎日何十万通もの偽通知を乱れ撃ちすることで、偶然その状況にあるターゲットを効率よく網に掛けているのです。
支払い失敗を放置するとどうなる?iCloudストレージデータ削除猶予とアカウント停止の真相
詐欺メールの多くは「24時間以内に更新しないとデータが永久に消去されます」「Apple IDが即座に利用停止になります」と恐怖を煽ってきます。しかし、これは完全な虚偽です。
Appleの公式規約に基づくと、仮に本当の支払いに失敗した場合でも、即日アカウントが凍結されたりデータが削除されたりすることは絶対にありません。現実のプロセスは以下の段階を踏んで進行します。
- 決済の再試行期間:支払いが失敗すると、登録された支払い方法に対して数日おきに数回の自動再試行が行われます。
- 猶予期間の付与(約30日間):決済が完了しない状態が続いても、即座にストレージ容量が削減されるわけではなく、およそ30日間の猶予期間が設定されます。この期間中は既存のデータに何の影響もありません。
- 無料プラン(5GB)へのダウングレード:猶予期間を過ぎても未払いが解消されない場合、契約プランが無料の5GBプランへとダウングレードされます。
- 同期と新規保存の停止:保存容量が5GBを超過している状態になると、新しい写真や動画のiCloudへのアップロード、端末の自動バックアップ、iCloudメールの送受信が一時的に停止します。
- 長期放置による超過データ削除:容量超過の状態を何か月も放置し続けた場合に限り、警告ののちに超過分のデータが削除対象となります。
このように、正規のルール上、数日どころか数週間単位で猶予が残されています。「今すぐ操作しないと写真が消える」という焦燥感を持つ必要は微塵もありません。
一般に知られていない盲点とネットの誤解
ネット上のQ&Aサイトやブログでは、誤った情報や古い対処法が散見されます。被害を拡大させないために、以下の誤解を正しく認識しておく必要があります。
誤解1:「メール内の配信停止リンクを押せば、もう届かなくなる」
詐欺メールの最下部にある「配信停止(Unsubscribe)」や「お問い合わせ」のリンクは、決して押してはいけません。これをクリックすると、詐欺グループに対して「このメールアドレスは現在も日常的に使われており、本人がメッセージを確認した」という生存シグナルを送ることになります。その結果、アクティブなカモリストとして登録され、かえって迷惑メールや詐欺メッセージの送信頻度が激増します。
誤解2:「リンクを開いてしまっただけでクレジットカードを再発行しなければならない」
「メールのリンクを誤ってタップしてしまった」という相談は非常に多いですが、ページを開いただけの段階でクレジットカード情報やApple IDが外部に送信されることは基本的にありません(最新のOS・ブラウザを使用している場合)。リンク先でID、パスワード、認証コード、クレジットカード番号などを「入力して送信ボタンを押したかどうか」が決定的な境界線です。リンクを開いただけなら、速やかにブラウザのタブを閉じ、履歴を消去すれば実害を防ぐことができます。
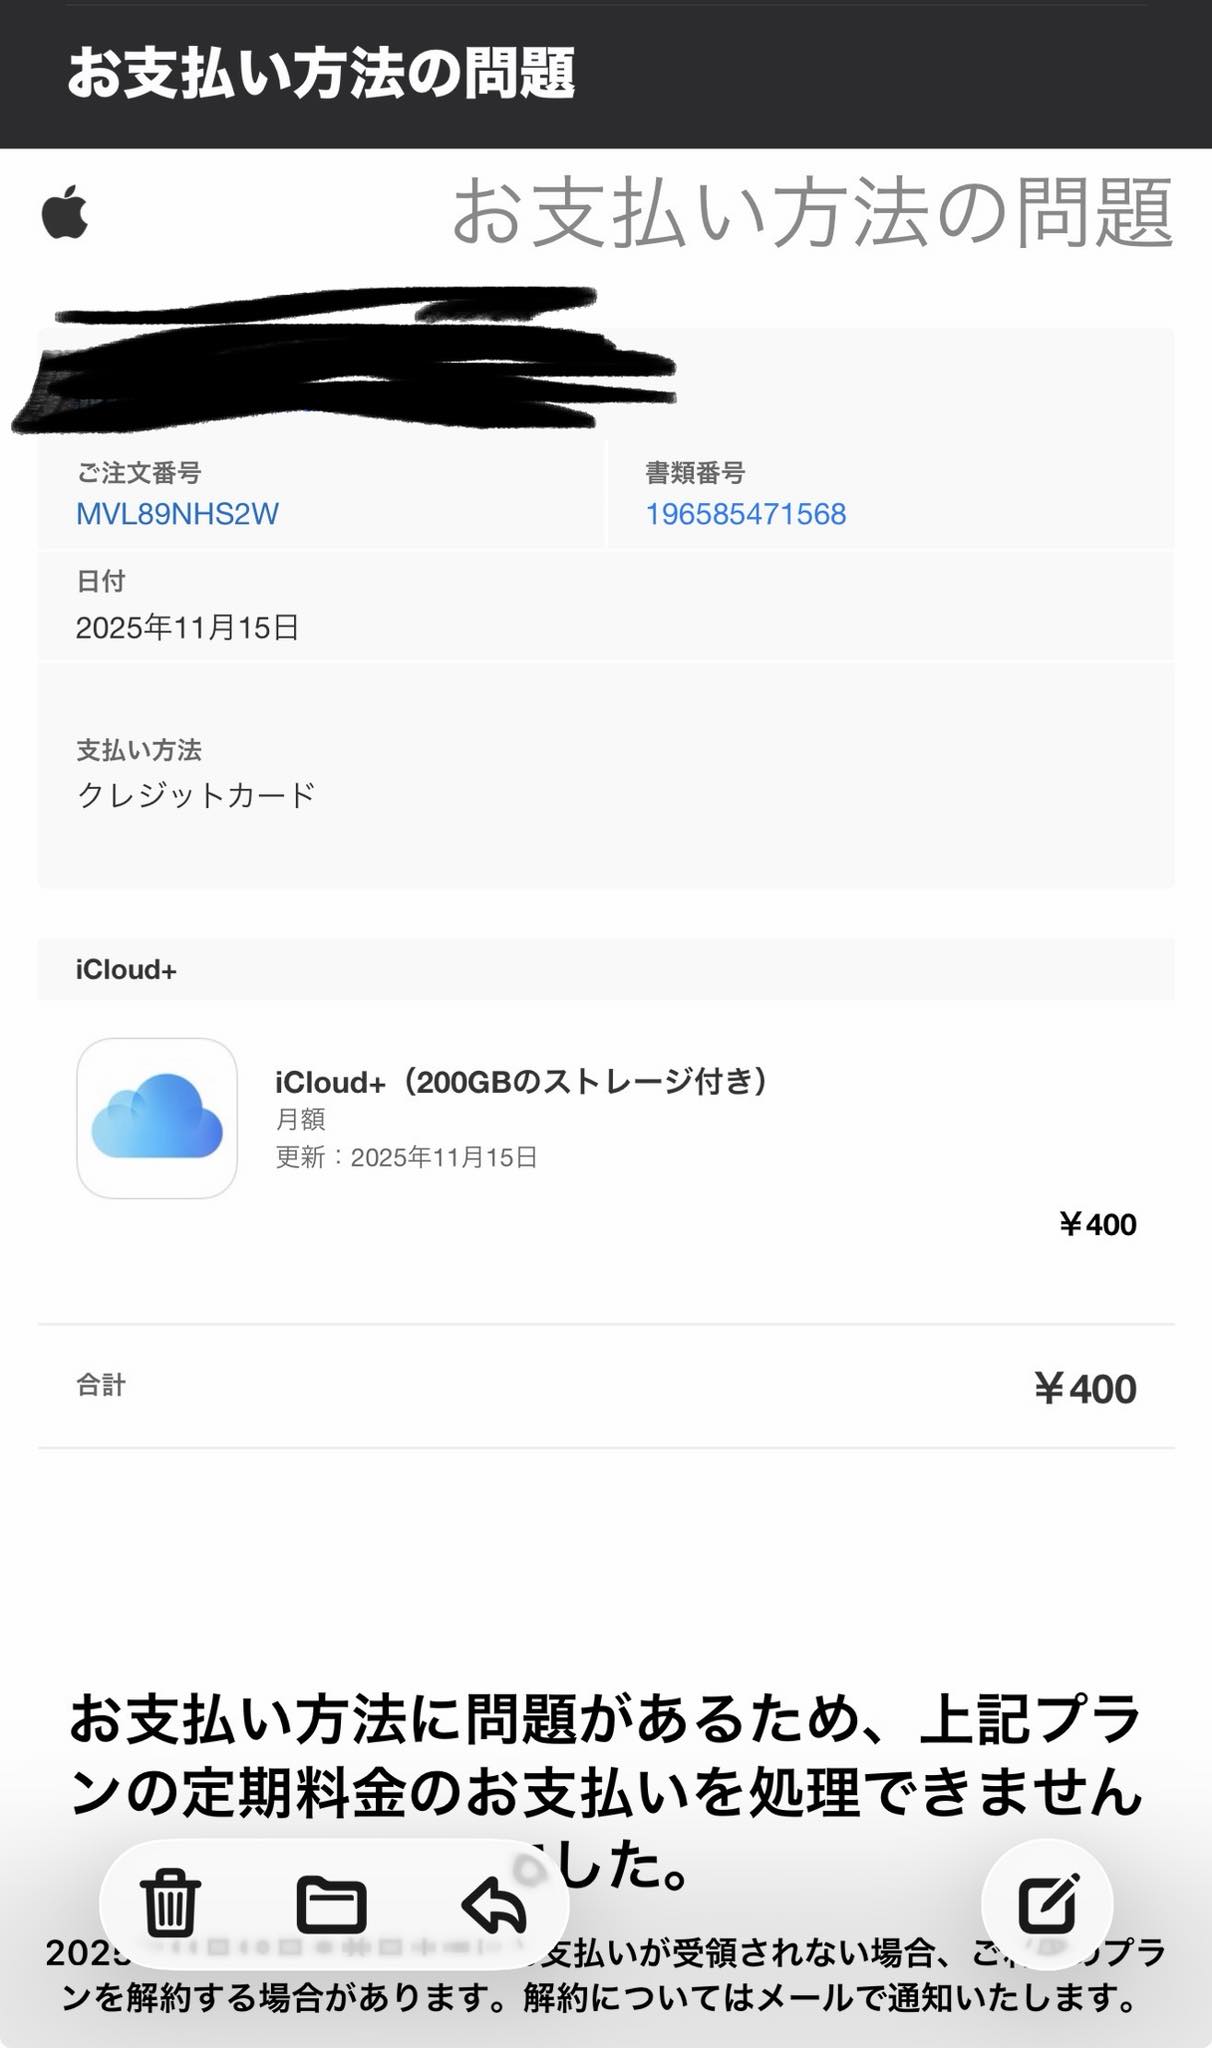
万一入力してしまった時の緊急対処法
もし偽サイトだと気づかずに情報を送信してしまった場合は、1分1秒を争う迅速な初動対応が生死を分けます。入力した情報の種類に応じて、直ちに以下のステップを実行してください。
Apple IDのパスワードを入力してしまった場合
- 別端末または公式のSafariブラウザから正規の「Apple ID管理サイト(appleid.apple.com)」に直ちに通報・アクセスする。
- 即座にApple IDのパスワードを推測されにくい強固なものに変更する。
- 「サインインとセキュリティ」項目から、見覚えのない電話番号や信頼できるデバイスが追加されていないか確認し、不要なセッションをすべて強制サインアウトさせる。
- 二要素認証が有効になっていることを再確認する。
クレジットカード情報を入力してしまった場合
- 手元にあるクレジットカード裏面に記載されたカード発行会社の緊急デスクへ直ちに電話する。
- 「フィッシング詐欺サイトにカード番号とセキュリティコードを入力してしまった」と正確に伝え、カードの利用停止と差し替え再発行を依頼する。
- 直近に不正な決済履歴が発生していないかオペレーターと一緒に照合する。万一不正利用があっても、速やかな届出があれば規約に基づく不正利用補償制度(チャージバック等)が適用されるケースがほとんどです。
安全なApple ID支払い方法更新手順とフィッシング対策
支払い情報に関して不安が生じた際、最も安全かつ確実な行動は「届いたメールを完全に無視し、iPhone本体の設定アプリから確認する」ことです。メールを介さないこのルートを使えば、フィッシング詐欺に遭遇する確率はゼロになります。
iPhoneから直接確認・更新する正規ステップ
- iPhoneのホーム画面から「設定」アプリを開く。
- 最上部に表示されている「自分の名前(Apple Account)」をタップする。
- メニュー一覧から「お支払いと配送先」を選択する(Face IDまたはパスコード認証が要求されます)。
- 登録されている決済手段(クレジットカード、キャリア決済、PayPayなど)の状態を確認する。
- 支払いに問題がある場合は、ここに赤文字で警告が表示されるため、該当のカード情報をタップして有効期限を更新するか、「お支払い方法を追加」から新しい決済手段を登録する。
本体の設定画面に何も警告が出ていなければ、決済は正常に完了しており、届いたメールは100%偽物であると断定できます。
【プロの結論】「恐怖と切迫感」に訴えるソーシャルエンジニアリングの心理的罠を見抜く
サイバーセキュリティの心理分析において、フィッシング詐欺の本質はシステムハッキングではなく、人間の認知の隙を突く「ソーシャルエンジニアリング」にあります。詐欺師たちは、人間が利益を得る喜びよりも「すでに持っているものを失う苦痛を過大に恐れる(損失回避バイアス)」という心理メカニズムを熟知しています。
「子どもの成長記録写真がすべて消えるかもしれない」「日々の生活インフラであるiPhoneが使えなくなる」という恐怖を突きつけられた瞬間、人間の脳は論理的思考を司る前頭前野の働きを弱め、反射的な行動を取ってしまいます。この心理的罠から身を守る唯一の防壁は、「重大な警告メールが届いた時ほど、メール内の動線を使わず、自ら独立したルート(設定アプリや公式ブックマーク)で裏付けを取る」という確固たるマイルール(行動の境界線)を生活の中に習慣づけることです。
【icloud 支払い失敗 メール】に関するよくある質問(FAQ)
Q1:Appleから届いた領収書メールとフィッシング詐欺メールの最も簡単な見分け方は何ですか?
A1:宛名にあなたの「登録氏名(本名)」が記載されているかどうかが最大の識別点です。本物の領収書には、注文番号、請求先住所、氏名が明記されています。また、身に覚えのない請求通知であっても、メール内のリンクは踏まず、iPhoneの「設定」>「自分の名前」>「メディアと購入」>「購入履歴」から直接確認するのが最も安全です。
Q2:クレジットカードの有効期限切れを放置すると、何日でiCloudの写真データが消去されますか?
A2:有効期限切れ直後に写真が消去されることはありません。約30日間の猶予期間が与えられ、その後に無料プラン(5GB)に自動移行します。容量オーバーになると新規のバックアップや写真同期がストップしますが、すでに保存されている超過データも数か月単位で猶予された後に段階的削除の対象となるため、数日以内に慌てて対処しなくてもデータは維持されます。
Q3:怪しいメールを開いて本文を見ただけですが、ウイルス感染や情報流出の危険はありますか?
A3:最新のiOSや主要なメールアプリを利用している限り、メールを開いて本文を閲覧しただけで端末がウイルスに感染したり、個人情報が抜き取られたりする可能性は極めて低いです。本文中のリンクをクリックして偽サイトへ移動し、そこでパスワードやクレジットカード番号を入力・送信しない限り被害は発生しません。
Q4:キャリア決済で残高不足になった場合、どうやって再支払いを行えばよいですか?
A4:キャリア決済(d払い、auかんたん決済、ソフトバンクまとめて支払い等)の利用限度額オーバーや残高不足でエラーになった場合、キャリア側の残高をチャージするか限度額がリセットされた後、iPhoneの「設定」>「自分の名前」>「お支払いと配送先」から再度認証を行うか、別のクレジットカード等の支払い手段を追加・選択することで即座に再決済が完了します。
まとめ:焦らず正規ルートで確認するデジタル防犯の鉄則
突然舞い込む「iCloud支払い失敗」の警告通知は、日常を脅かす強いストレスを与えてきます。しかし、その手口の裏にある構造を理解していれば、恐れることは何もありません。いかに本物そっくりのロゴや深刻な文面が並んでいようとも、画面の向こう側の詐欺グループが狙っているのは、利用者の焦りとパニックだけです。
デジタル空間における鉄則は極めてシンプルです。「警告メールに書かれたリンクは一切信用せず、自らの手でiPhoneの設定アプリから状況を確認する」。この原則を徹底するだけで、あらゆるフィッシング詐欺の脅威を完全に無力化できます。もし不穏なメールが届いたときは深呼吸をし、画面のリンクから指を離して、冷静に正規の設定画面を開いてください。 (出典: icloud 支払い失敗 メール(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
