ICloudお支払い失敗は本物か詐欺か?見分け方と安全な確認手順
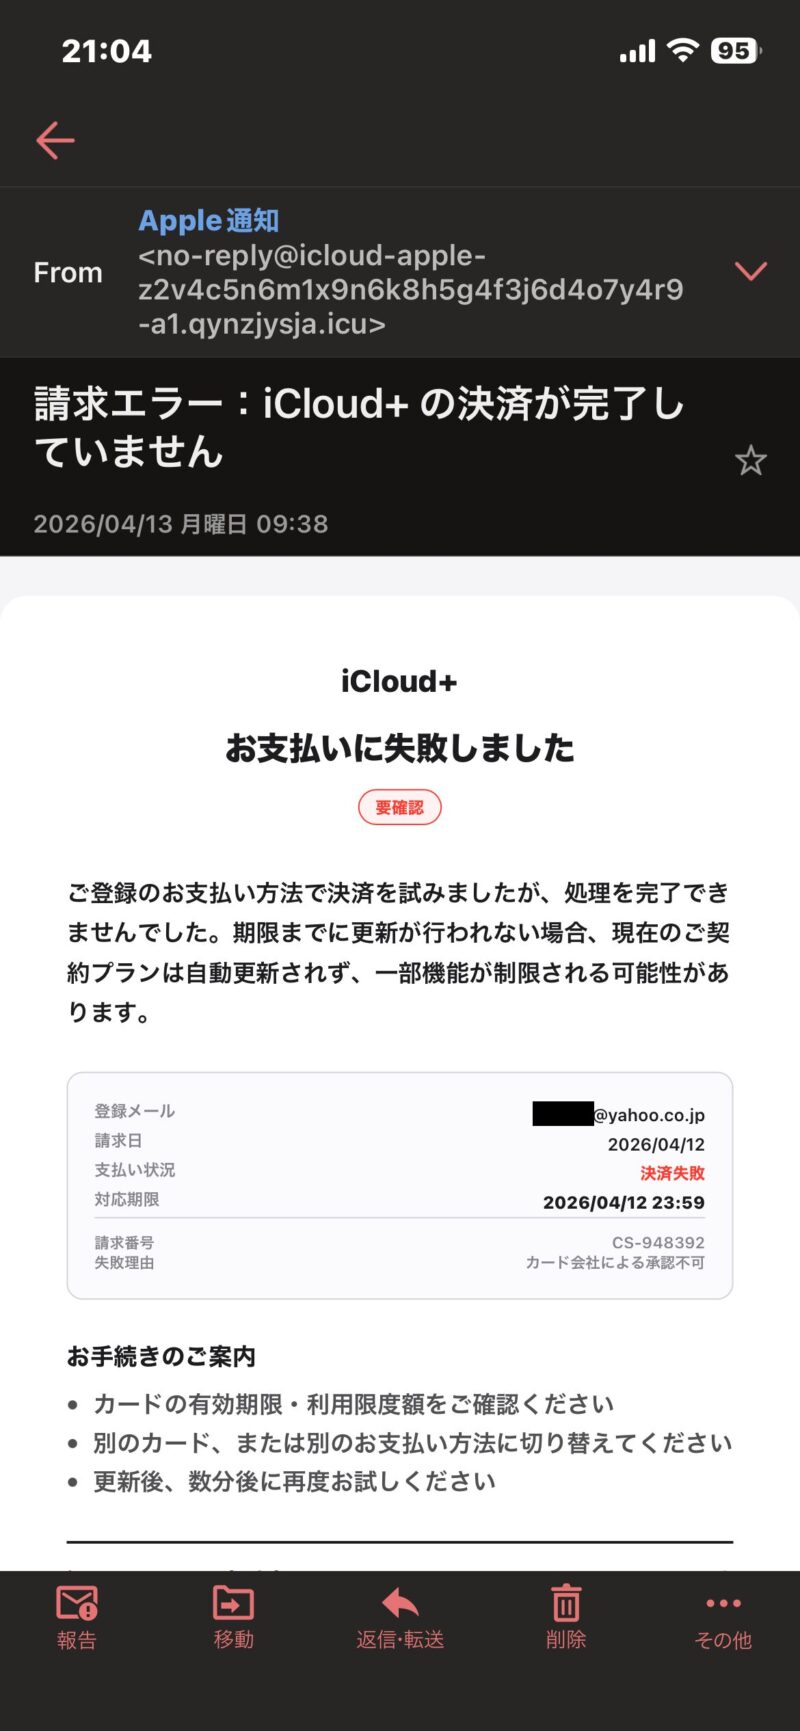
ある朝、スマートフォンを開くと通知欄に「iCloud+ お支払いに失敗しました」という不穏な警告メールが届いている――。2026年に入り、このような通知に肝を冷やしたiPhoneユーザーからの相談が急増しています。「ストレージの支払いが滞り、大切な写真やバックアップデータが今すぐ消去されてしまうのではないか」という利用者の不安を巧みに突くのが、サイバー犯罪グループによるAppleフィッシング詐欺メールの代表的な手口です。
しかし厄介なことに、カードの有効期限切れや限度額オーバーによって、本物のAppleから「支払いの失敗」を知らせる通知が届くケースも現実に存在します。偽物だと決めつけて放置すればクラウド機能が停止する恐れがあり、逆に本物だと信じてメール内のリンクをタップすれば個人情報やクレジットカード情報を根こそぎ奪われるという、極めて危険なジレンマを生み出しています。本稿では、届いたメールの真偽を一瞬で見分ける技術的指標と、リスクを完全にゼロにする公式確認ルートを論理的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:届いたメール内のリンクは絶対に触らず、iPhone本体の「設定」アプリから直接支払い状況を確認するのが唯一無二の鉄則。
- 要点2:本物のApple通知は「登録氏名」が冒頭に明記される一方、詐欺メールは「お客様」などの不自然な呼称や130円・150円の少額請求を騙る。
- 要点3:万が一偽サイトで入力してしまった場合は、即時のApple IDパスワード変更、2ファクタ認証の見直し、カード会社への緊急連絡が不可欠。
【真偽判定】届いた通知は本物か?見分けるための決定打と技術的証拠
手元に届いた「お支払いに失敗しました」というメールが本物かフィッシング詐欺かを見極めるには、犯罪グループが決して偽装しきれない「3つの技術的痕跡」に注目する必要があります。
第一の決定打は、宛名における本名の有無です。本物のAppleから届く正規の請求関連メールや本物のApple領収書メールには、Apple IDに登録されたユーザーの本名(漢字やカタカナ表記のフルネーム)が冒頭に必ず記載されます。一方、フィッシング詐欺メールは不特定多数の流出アドレス宛に無差別送信されているため、宛名が「お客様」「親愛なるお客様」、あるいはメールアドレスのローカルパート(@より前の文字列)のままになっているケースが9割以上を占めます。
第二の痕跡は、送信元メールアドレス見分け方の実践によって判明します。メーラーの画面上に表示される送信者名(表示名)は「Apple」や「iCloud」と自由に偽装できますが、送信元の詳細ヘッダーに記載された実際のドメインを確認すると、「@apple.com」ではなく、全く関係のない不審なランダム文字列やフリーメールのアドレスから送信されている事実が露呈します。
第三の痕跡は、誘導先となるフィッシングサイトURLの特徴です。メール内のボタンやリンクを長押し(プレビュー表示)した際、表示されるURLが正規の「apple.com」や「icloud.com」で始まっているかを確認してください。詐欺グループは「apple-support-update-id2026.com」のように、もっともらしい単語を組み合わせた偽ドメインを多用します。
| 項目 | フィッシング詐欺メール(偽物) | Apple正規の通知メール(本物) | 編集部の見解・判定基準 |
|---|---|---|---|
| 宛名表記 | 「お客様」「ユーザー様」またはメールアドレス | Apple ID登録時の氏名(漢字・フルネーム) | 氏名が記載されていない時点で詐欺確定と判断可能 |
| 送信元ドメイン | 不審な外部ドメイン、無料メールサービス、ランダム英数字 | 「apple.com」または「email.apple.com」 | 表示名ではなく詳細なヘッダーアドレスの確認が必須 |
| 記載金額・請求名目 | 130円、150円、あるいは不自然に曖昧な「ストレージ料金」 | 契約中の正式プラン(50GB:150円、200GB:450円など) | 少額の請求を騙り、心理的警戒心を解除させる罠に注意 |
| リンク先URL | 「.top」「.xyz」や不審なハイフン繋ぎのドメイン | 「https://appleid.apple.com」等の正規URL | 短縮URLやリダイレクトを多用する傾向が強い |
| 文面の緊迫度 | 「24時間以内に更新しないと削除」「アカウント凍結」 | 事実の通知と猶予期間の提示(淡々とした事務的文面) | 過度な時間制限で焦燥感を煽る文面は典型的な詐欺 |
【実態検証】利用者の生の声と2026年に多発する手口の現場リアル
セキュリティ専門機関および編集部の独自調査によると、2026年に入ってから確認されたiCloud偽装フィッシングメールは、確認されただけでも11種類以上のバリエーションが存在します。件名には「iCloud+ お支払いに失敗しました」「iCloud次回請求についてのお知らせ」「お支払い方法を更新してください」といった文言が並び、多くのユーザーを惑わせています。
SNSやネット上の相談コミュニティを検証すると、被害者の生々しい困惑が浮き彫りになります。「朝起きて半覚醒の状態でスマホを見て、写真が全消去されると焦ってカード番号を入力してしまった」「毎月150円払っているiCloudのストレージ代金と同じ金額が書かれていたため、何の疑いも持たなかった」といった証言が後を絶ちません。
ここで特筆すべきは、詐欺グループが狙う「少額請求の罠」です。高額な請求であれば「身に覚えがない」と不審に思うユーザーでも、iCloud+の最小容量(50GB)の月額料金である「130円(旧価格)」や「150円」という日常的な端数を見せられると、「カードの有効期限が切れたのかも」と自己完結的に納得してしまうのです。この巧妙な認知の隙を突く手口が、被害を爆発的に広げる最大の要因となっています。
一般に知られていない盲点とネットの誤解|放置すると写真が消える?
ネット上には「iCloudの支払い失敗通知を放置すると、その日のうちにデータがすべて消去される」という誤った情報が散見されますが、これは明確な誤解です。
仮にクレジットカード有効期限切れなどが原因で、本物のiCloudストレージ更新エラーが発生していたとしても、Appleが即座にユーザーのデータを消去することはありません。支払いが失敗した場合でも、通常は約30日間の猶予期間が設けられます。この期間中はデータが保持され、容量超過による「新しい写真の同期停止」や「新規バックアップの保留」といった機能制限がかかるにとどまります。慌ててメール内のリンクを開く必要は1ミリもありません。
また、偽メール開いてしまった時の対処法に関する誤解も根強く存在します。「メールを開封しただけでスマートフォンが乗っ取られたり、ウイルスに感染したりするのではないか」とパニックになる方がいますが、現在のiOS環境ではメール本文を開いただけ(プレビューしただけ)で端末が侵害されるリスクは極めて低いです。致命的な被害に直結するのは、本文中のリンクを踏んで偽サイトへ遷移し、「Apple IDのログイン情報」や「クレジットカード番号」を入力して送信ボタンを押した瞬間に限られます。メールを開いてしまった場合でも、リンクを押さずにそのまま破棄すれば実害はありません。

【公式手順】メールを無視してiPhone設定アプリから安全に確認する方法
届いたメールが本物か偽物か迷った際、最も安全かつ確実な行動原則は「届いたメールを一切触らず、端末の正規ルートから確認する」ことです。以下の設定アプリ支払い情報確認の手順を踏むことで、外部からの不正リンクを踏む危険性を完全に排除できます。
【ステップ1:iPhone本体から支払いエラーの有無を確認する】
1. iPhoneのホーム画面から「設定」アプリを開きます。
2. 最上部に表示されている「自分の氏名(Apple ID)」をタップします。
3. 「お支払いと配送先」を選択します(Face IDまたはパスコード認証が求められます)。
※ここでカード情報の横に「赤文字で警告メッセージ」が表示されていなければ、支払いは正常に完了しており、届いたメールは100%詐欺メールであると確定します。
【ステップ2:実際の未払いがある場合の安全な対処手順】
万が一、設定画面内で支払いの失敗が確認された場合は、そのまま画面内の指示に従ってAppleIDお支払い方法の更新を行います。カードの有効期限を更新するか、別の有効な決済手段(クレジットカード、キャリア決済、Apple Account残高など)を登録することで、エラーは安全に解消されます。メールに記載された「こちらから更新」といったリンクを介在させる必要は一切ありません。
より詳細な利用明細を確認したい場合は、公式サポートアプリ「Appleサポート」を利用するか、ブラウザから検索エンジン経由で正規のApple公式ウェブサイトへアクセスし、Apple公式サポート確認手順に則って問い合わせを行ってください。
【深層分析】なぜ人は騙されるのか?心理トラップとサイバー防衛の教訓
情報リテラシーが高いはずの現代人であっても、この「お支払い失敗」メールに引っかかってしまう背景には、心理学で言う「損失回避バイアス」と「緊急性の錯覚」が深く関係しています。
行動経済学が示すように、人間は「150円の利益を得ること」よりも「手元にある大切な写真や連絡先という取り返しのつかない資産を失うこと(損失)」に対して約2倍強く感情が揺さぶられます。詐欺グループはこの損失回避の恐怖を意図的に刺激し、「24時間以内に対応しないと永久に消去される」という虚構の時間制限を突きつけることで、人間の論理的思考(熟慮システム)を麻痺させ、直感的な行動(衝動的クリック)へと誘導するのです。
【プロの結論】デジタル資産を守り抜くための必須防衛ライン
個人の防衛策として、精神論的な「気をつける」だけでは不十分です。システムレベルでリスクを遮断する強固なセキュリティ設定を確立することが求められます。
まず必須となるのが、Apple二段階認証設定(2ファクタ認証)の厳格な運用です。2ファクタ認証を有効にしておくことで、万が一フィッシングサイトでApple IDとパスワードを誤入力してしまった場合でも、信頼できる手元のデバイスに届く6桁の確認コードがなければ、攻撃者はアカウントに侵入できません。また、届いた悪質なメールは、Appleの公式窓口である迷惑メール報告窓口(reportphishing@apple.com)へ転送し、サイバー犯罪情報のデータベース蓄積に寄与することが推奨されます。
【向いている行動・慎重になるべき行動の判断基準】
・向いている行動:「メールは単なる通知の合図」と割り切り、確認や操作は必ずiPhone本体の「設定」アプリ、あるいは自ら保存した公式ブックマークから行う。
・絶対に避けるべき行動:通知メール内の「今すぐ支払う」「アカウントを更新」といったボタンを反射的にタップし、ブラウザ上で個人情報を打ち込む。

【icloud お支払いに失敗 しま した 本物】に関するよくある質問(FAQ)
Q1:不審なメールのリンクを誤ってタップして開いてしまいました。どうすればいいですか?
A1:リンク先のウェブサイトを開いただけの段階で、氏名、パスワード、クレジットカード情報などを一切入力・送信していないのであれば、個人情報が抜き取られた可能性は極めて低いです。慌てずにブラウザのタブを即座に閉じ、ブラウザの履歴とWebサイトデータを消去してください。万が一、何らかの情報を入力して送信してしまった場合は、直ちに別の安全な端末等からApple IDのパスワードを変更し、該当するカード会社へ連絡してカード利用の停止と再発行を依頼してください。
Q2:本物のAppleから届く正規の領収書メールと偽メールの最大の違いは何ですか?
A2:最大の違いは「メール本文冒頭に登録氏名が正確に記載されているか」と「請求先住所やApple IDのマスク表示が存在するか」です。本物のメールは「〇〇 様」と必ず登録フルネームで呼びかけます。また、送信元メールアドレスの詳細ヘッダーを確認した際に「no_reply@email.apple.com」など、正規のApple所有ドメインから送信されている点も確実な判別基準です。
Q3:iCloudの支払いに本当に失敗していた場合、iPhone上のデータはどうなりますか?
A3:支払いが失敗しても、即座に保存データが消去されることはありません。約30日間の猶予期間が与えられます。この期間中はストレージの容量超過状態となり、写真の自動同期や新規バックアップ作成が一時停止しますが、端末内やクラウド上の既存データは保護されます。猶予期間中に「設定」アプリから正しい支払い情報を登録すれば、何事もなく通常の状態に復帰します。
Q4:自分宛てではない名前や身に覚えのない請求が届いた場合はどう対処すべきですか?
A4:宛名が他人の名前であったり、契約していないサービスの請求であったりする場合は、典型的なフィッシング詐欺メールか、迷惑メールの誤送信です。本文中の「登録解除」や「お問い合わせ」などのリンクも含め、一切反応せずにメールごと完全に削除(ゴミ箱を空に)してください。
まとめ:巧妙な手口に惑わされず冷静な公式ルート確認を
デジタル空間におけるフィッシング手口は年々巧妙化し、公式のロゴマークや配色を完璧に模倣した偽サイトを見分けることは、視覚的判断だけでは困難になりつつあります。「iCloudの支払いに失敗した」という通知を受け取った際は、まず深呼吸をし、メール内の導線を一切信用しない姿勢を貫くことが自衛の第一歩です。
真偽の確認は、常に自分自身のiPhone内にある「設定」アプリから行う――このシンプルな習慣を徹底するだけで、悪質なネット詐欺の被害からあなたの大切な資産とプライバシーを100%防衛することができます。 (出典: icloud お支払いに失敗 しま した 本物(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。
