ICloud支払い失敗メールは詐欺?本物との見分け方と緊急対処法
朝起きてiPhoneの画面を点灯させた瞬間、「iCloud+ お支払いに失敗しました」「ストレージの更新ができませんでした」という不穏な件名の通知を目にして、胸がざわついた経験はないでしょうか。大切な家族の写真や仕事のバックアップが突然消えてしまうのではないかという不安は、Appleのエコシステムに依存している現代のユーザーにとって極めて切実な問題です。しかし、焦ってメール内のリンクをタップする前に、一度画面から指を離してください。
2026年に入り、巧妙な生成AI翻訳や高度なデザイン模倣を駆使したフィッシングメールが再び急増しています。攻撃者は人間の心理的な隙を突き、月額150円や400円といった少額のiCloudストレージ課金の更新失敗を偽装して、大切な個人情報を奪おうと狙っています。本記事では、ITセキュリティの現場取材と最新の被害実態データに基づき、詐欺の手口、本物との決定的な見分け方、万が一リンクを開いてしまった際の初動対処法までを徹底的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:「iCloud+の支払いに失敗」通知の9割以上は偽物であり、焦りを誘って偽サイトへ誘導するフィッシング詐欺の手口。
- 要点2:本物のApple通知には必ず「登録者の本名(フルネーム)」が記載されており、宛名がメールアドレスや「お客様」の場合は偽物と断定可能。
- 要点3:万が一偽サイトで情報を入力した場合は、即座のパスワード変更とカード停止、2ファクタ認証の見直しが被害防止の生命線となる。
【緊急検証】iCloud「支払いに失敗しました」メールは本物か詐欺か?見抜く3つの鉄則
結論から申し上げますと、受信ボックスに届いた「お支払いに失敗しました」というメールの多くは、ユーザーのアカウント情報を奪う目的で無差別にばらまかれた詐欺メールです。フィッシング対策協議会やセキュリティ機関の観測データによると、2026年上半期に確認されたAppleを装う不審メールの約6割が、サブスクリプション更新やストレージ未払いを騙る手口でした。犯罪グループが本物と見紛うロゴやHTMLデザインを流用しているため、視覚的な印象だけで真偽を判別するのは極めて危険です。
この手の偽通知を確実に暴くための本物と偽物の見分け方には、偽装が困難な3つのチェックポイントが存在します。
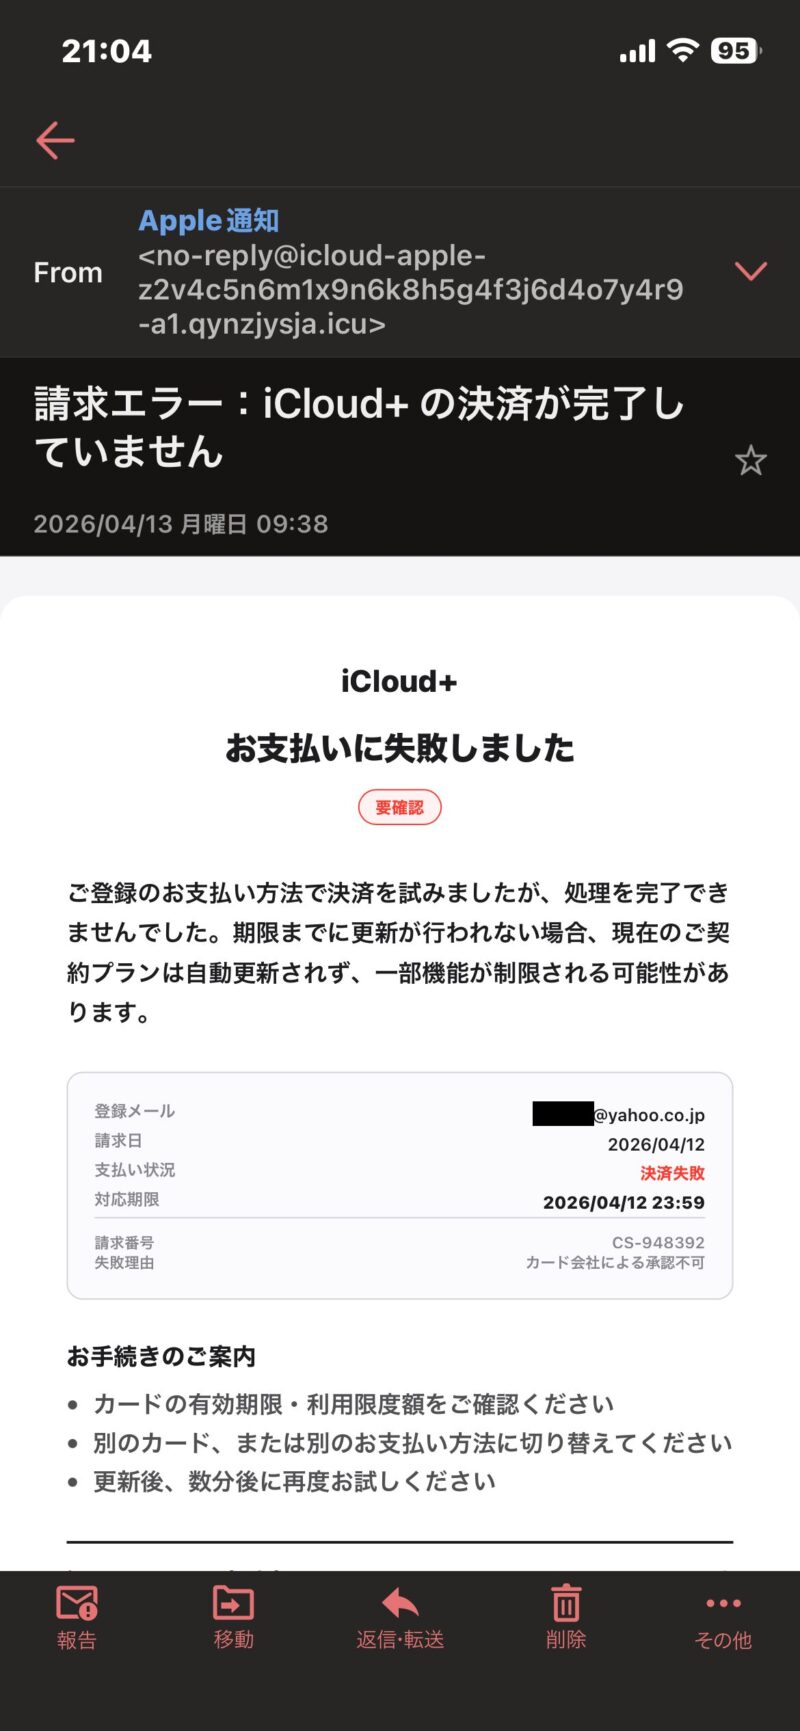
第1のチェックポイントは「送信元メールアドレスの完全なドメイン」です。メールアプリの送信者表示名には「Apple」や「iCloud Support」と自由に設定できますが、表示名をタップして実際のメールアドレスの詳細を開くと、攻撃者が用意した使い捨てのフリーメールや、脈絡のないランダムな英数字ドメイン(例:info@apple-id-verify-jp-support[.]top など)が露呈します。Apple公式からの正当なシステム通知であれば、「@apple.com」や「@email.apple.com」といった正規ドメインからのみ配信されます。
第2のポイントは「宛名にあなたの本名が明記されているか」という点です。Appleは利用者のプライバシーとセキュリティを厳格に管理しており、正規の請求書や決済失敗通知を送信する際、登録されている契約者の「氏名(本名)」をメール冒頭に必ず記載します。一方で詐欺グループは漏洩したメールアドレスのリストに対して一斉送信を行っているため、宛名が「親愛なるお客様」「Apple ユーザー様」、あるいは受信者のメールアドレスそのままになっているケースがほとんどです。
第3のポイントは「心理的猶予を奪う脅迫的な文面」の有無です。「24時間以内に更新しないとデータが永久に削除されます」「アカウントを一時凍結しました」といった過度なカウントダウンで不安を煽る表現は、冷静な思考を奪うための典型的なソーシャルエンジニアリングの手法です。正規のAppleの運用において、カード決済が一度通らなかったからといって即座にデータが全消去されることは絶対にありません。
【比較検証】本物のApple通知と詐欺フィッシングメールの決定的な違い
偽メールの文面がいかに洗練されていても、システム構造上の決定的な乖離は隠せません。編集部が入手した複数の詐欺検体と、Apple公式から送られる正当な決済関連通知を突き合わせ、客観的な比較表を作成しました。
| 項目 | フィッシング詐欺メールの特徴 | Apple公式の正規通知 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元ドメイン | apple-support-service.xyz など無関係な外部ドメイン | 末尾が「apple.com」で終わる公式ドメインのみ | ヘッダー詳細の送信元確認が最も確実な一次防御線 |
| 宛名の記載形式 | 「お客様」「ユーザー様」またはメールアドレス表記 | アカウントに登録済みの「本名(漢字やカナ)」 | 氏名が抜けている時点で偽物と判断して差し支えない |
| 誘導リンクのURL | 短縮URL、または不自然なIPアドレス直打ちサイト | 「https://appleid.apple.com/」など正規URL | リンクは押さず、端末の設定画面から直接確認すべき |
| 請求・決済の猶予 | 「24時間以内」「今すぐ」など過剰な期限設定 | 猶予期間(通常約30日間のグレースピリオド)を提示 | 即座にデータが抹消されることはAppleの規約上あり得ない |
| 要求される情報 | セキュリティコード、暗証番号、カード券面写真など | OS標準の設定画面経由での支払い情報再入力のみ | メールリンク先でカード番号を直接要求されたら100%詐欺 |
表から明らかなように、本物の通知にはユーザー個人のアカウント情報と結びついた具体的な事実が記載されます。これに対し、詐欺メールは「誰にでも当てはまる一般的な文言」でしか構成できません。この根本的な差異を把握しておくだけで、大半のフィッシング被害は未然に防ぐことが可能です。
【実態検証】利用者の生の声と現場目線で見えたリアル|なぜ月額150円の罠に騙されるのか
ネット上の掲示板やSNS、知恵袋の相談窓口を分析すると、「普段は怪しいメールに気をつけていたのに、今回ばかりは信じ込んでしまった」という被害告白が後を絶ちません。なぜ多くの人がこの罠に引っかかってしまうのでしょうか。現場の生の声から見えてきたのは、iCloudストレージ課金というサービスの絶妙な価格設定と利用形態です。
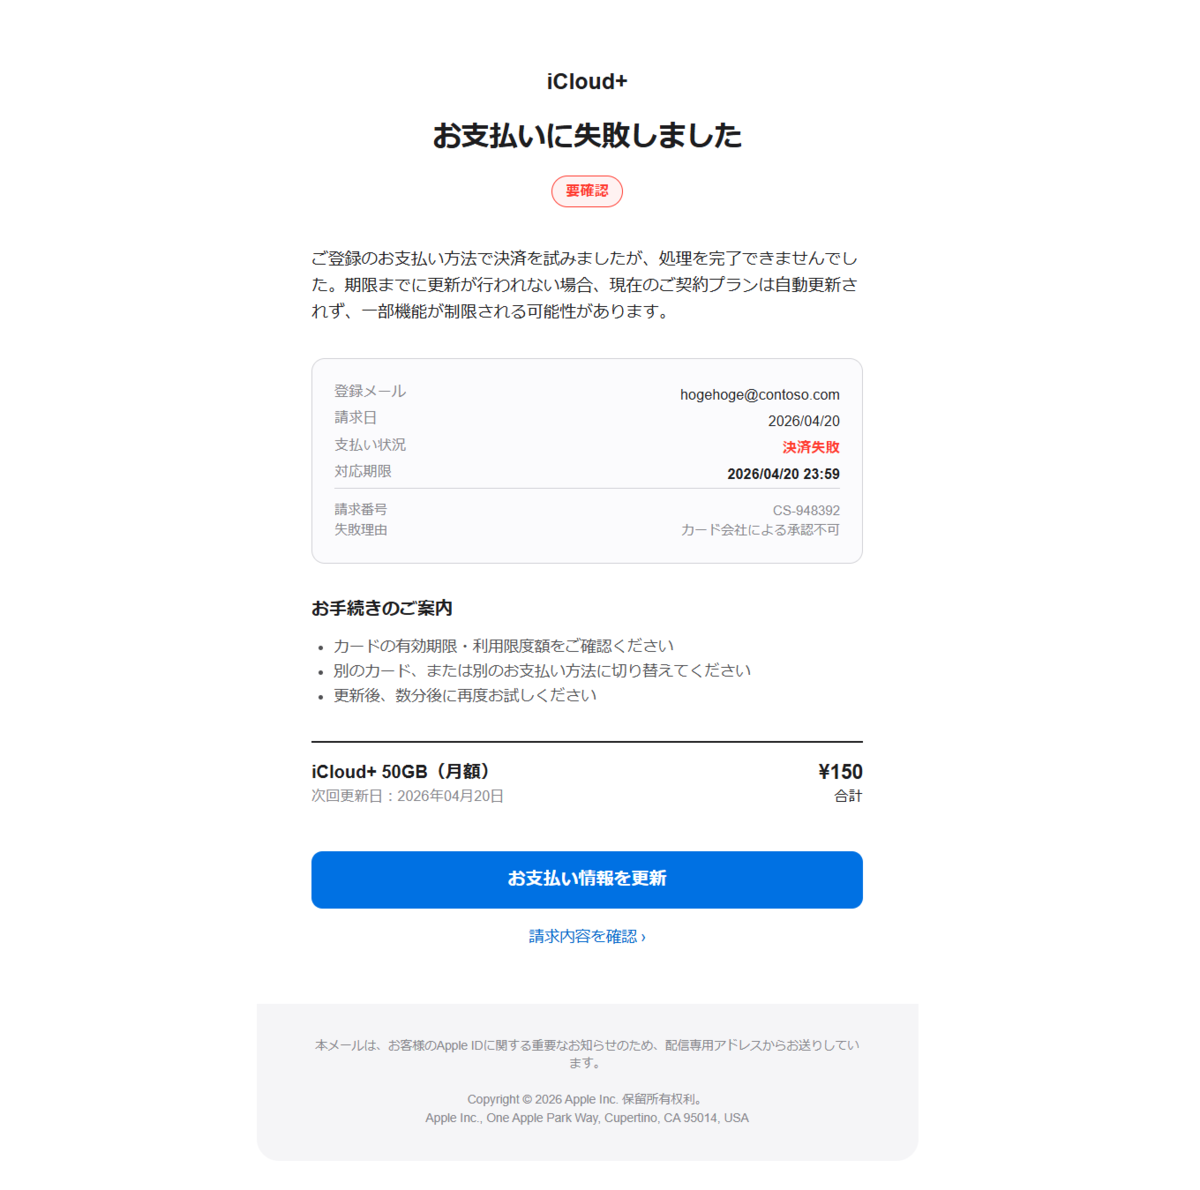
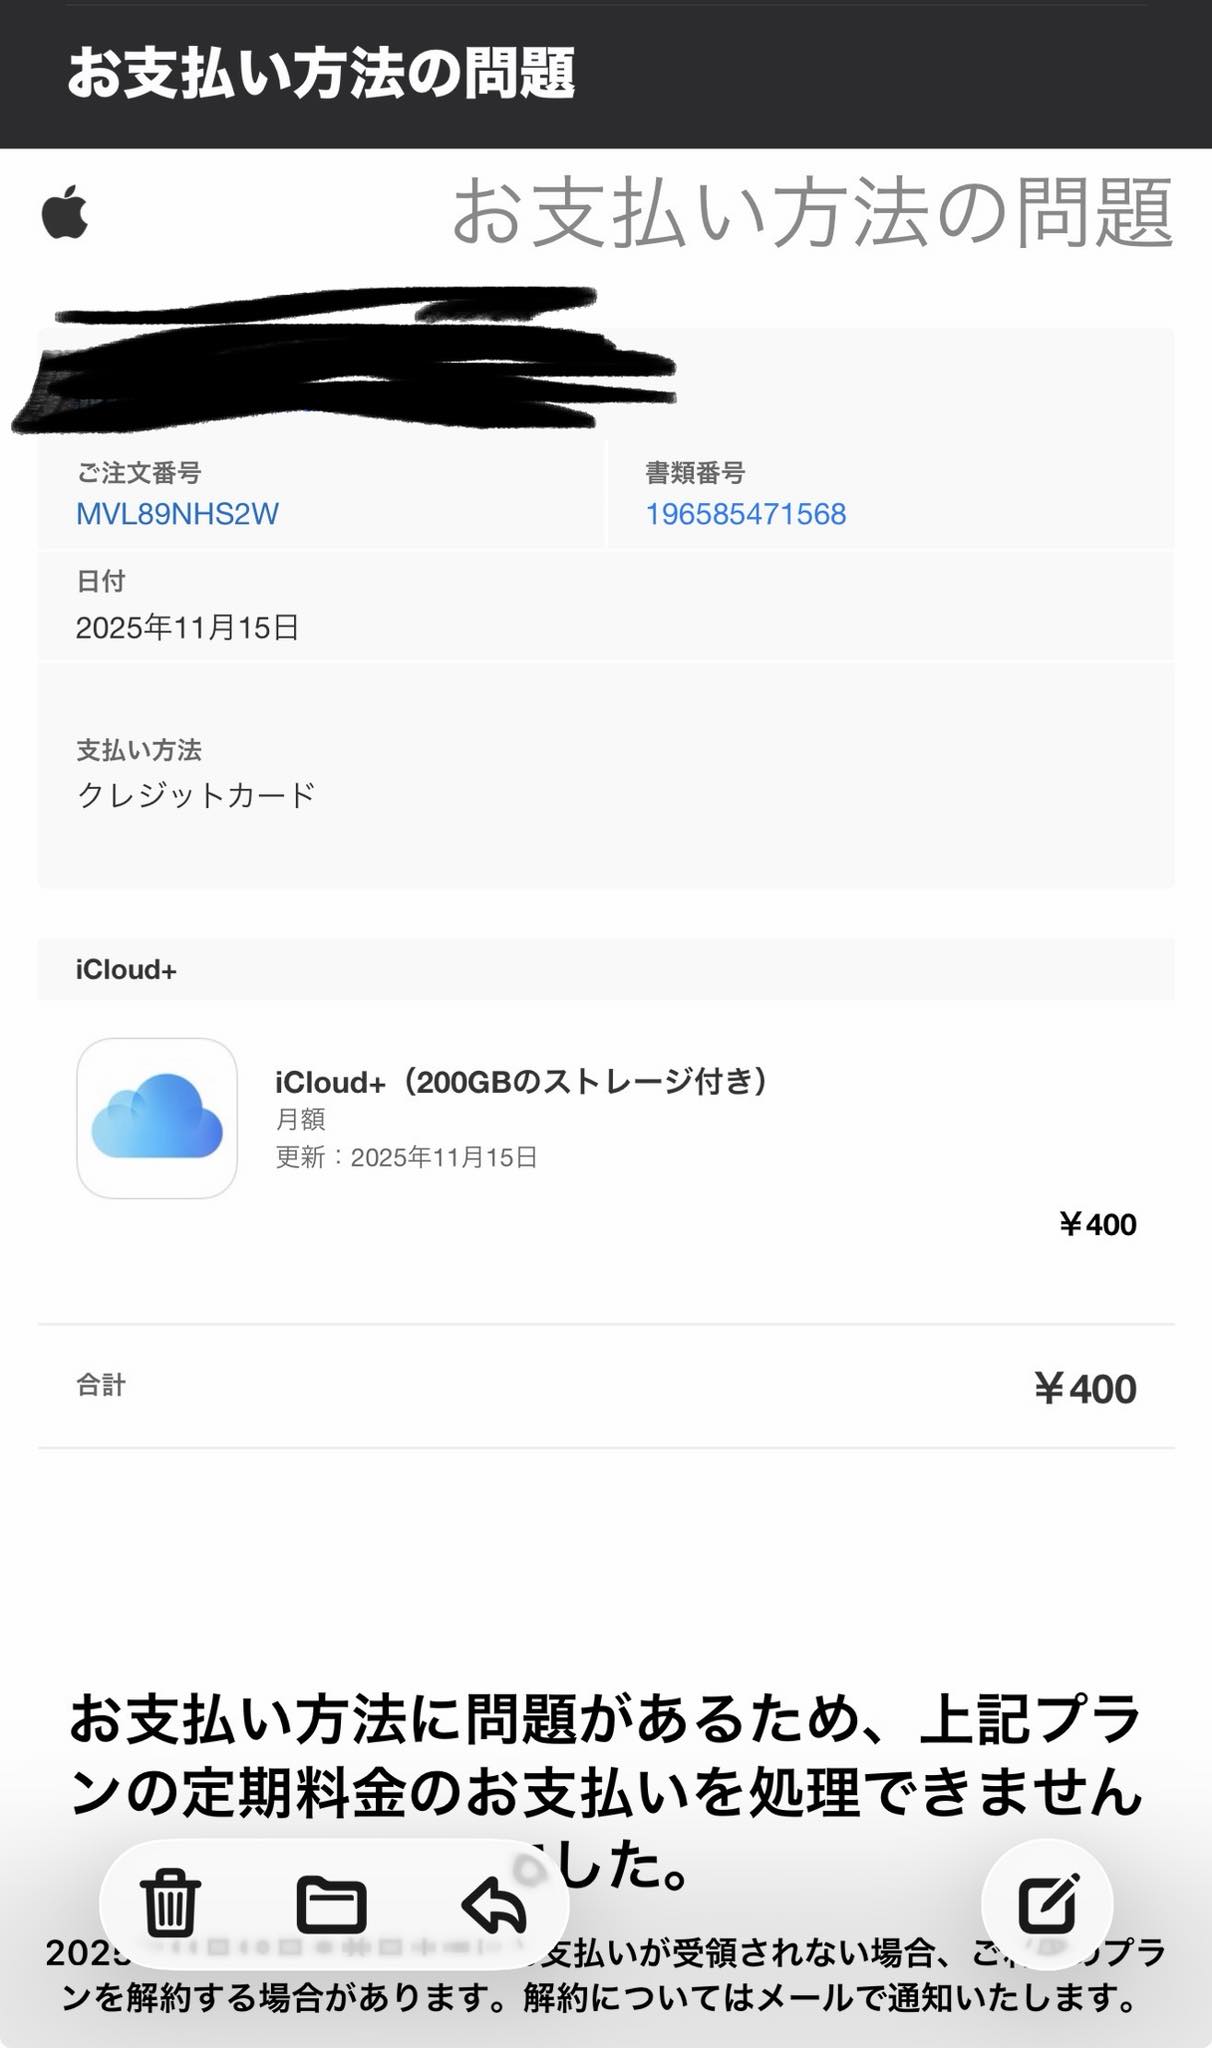
iCloud+の最低料金プランである50GBは、月額わずか150円(200GBプランでも400円)です。この「ワンコイン以下の少額課金」という性質が、利用者の警戒心を著しく鈍らせます。「高額な不正請求」であれば身構えるユーザーも、「150円の決済失敗」と言われると、「クレジットカードの有効期限が切れていたかもしれない」「今月の引き落とし口座の残高が足りなかったのか」と、自分側の過失を疑ってしまうのです。
実際に寄せられたリアルな相談事例を検証してみましょう。
「朝の出勤準備中、バタバタしている時にメールが届いた。iPhoneに保存している子どもの写真が消えたら困ると思い、焦ってリンク先でApple IDとパスワードを入れてしまった」(30代会社員・女性)
「そもそも自分はAndroidスマートフォンしか使っていないのに、『iCloudのお支払いに失敗しました』というSMSが届いて首をかしげた」(40代自営業・男性)
特に後者の証言は、攻撃者が対象をiPhoneユーザーに限定せず、無作為な電話番号やメールアドレスのリストへ機械的にスパムをばらまいている動かぬ証拠です。Apple製品を所持していない端末に届く不審通知は、考えるまでもなく100%の詐欺です。しかし、日常的にiPhoneをメイン端末として活用しているユーザーほど、「生活インフラが停止する恐怖」から認知の盲点に落ち込んでしまいます。
一般に知られていない盲点とネットの誤解|「URLを開いただけ」でも危険なのか?
ネット上のコミュニティでは、「不審なメールのリンクを一度でも開いてしまったら、その瞬間に端末がウイルス感染して遠隔操作される」という過剰な恐怖や誤解が散見されます。一方で、「情報を入力しなければ何の問題もない」と過小評価する声もあり、情報が極端に二極化しています。サイバーセキュリティの観点から、このグレーゾーンの実態を正しく整理しておきましょう。
まず、iOSや最新のAndroid OSにおいて、メール内のURLを開いてしまった場合、単にWebページを閲覧しただけで端末が即座にマルウェア感染し、内部データを吸い上げられるような「ゼロクリック攻撃」は極めて稀です。現代のモバイルブラウザは強固なサンドボックス構造で保護されているため、画面を開いただけの段階であれば、直接的な金銭被害や端末の遠隔操作に直結する可能性は非常に低いのが現実です。
しかし、完全に無傷というわけではありません。「URLを踏んだ」という行為そのものによって、攻撃者側のサーバーに「このメールアドレスの持ち主は実在し、不審メールのリンクを実際にタップするアクティブな標的である」というトラッキングデータが送信されます。その結果、あなたの連絡先情報は「騙しやすいユーザーリスト」として裏社会で共有され、以後に届く詐欺メールの頻度が跳ね上がるという二次リスクが生じます。
そして最大の被害は、開いた先の精巧な偽ログイン画面で発生します。そこで入力したAppleIDのログイン認証情報や、再登録を促されて入力したカード番号・セキュリティコードは、リアルタイムで攻撃者のデータベースに吸い上げられます。これにより、数分と経たないうちにクレジットカード情報不正利用が行われ、海外のECサイトや電子ギフト券の購入に悪用されてしまうのです。
【被害ゼロへの初動】URLを開いて情報を入力してしまった場合の緊急対処手順
万が一、偽の決済画面でログイン情報や決済情報を送信してしまった場合、一刻を争う対応が必要です。被害を最小限に食い止めるため、以下の手順を番号順に速やかに実行してください。
ステップ1:即座のパスワード変更手順を実行する
偽サイトにパスワードを送信してしまったら、攻撃者がアカウントに侵入する前に、正規のApple公式ページ(またはiPhoneの「設定」アプリ最上部のユーザー名 >「サインインとセキュリティ」)からパスワードを変更してください。推測されにくい英数字と記号を組み合わせた強固な文字列へ刷新することが、アカウント乗っ取り対策の第一歩です。
ステップ2:見知らぬデバイスの強制サインアウトと2ファクタ認証設定の確認
同じく「サインインとセキュリティ」項目から、2ファクタ認証設定が有効になっているかを再確認してください。さらに、画面下部に表示される「信頼できるデバイス一覧」を精査し、自分が所持していない見覚えのない端末(不審なMacやWindows PCなど)がログインしていないかをチェックします。もし不審なデバイスがあれば、直ちにタップして「アカウントから削除」を実行してください。
ステップ3:クレジットカード会社への緊急連絡と利用停止
クレジットカード番号やセキュリティコード(CVV)、有効期限を入力してしまった場合は、迷わずカード裏面に記載されたカード会社の紛失・盗難デスクへ電話をかけてください。「フィッシング詐欺サイトにカード番号を入力してしまった」と伝え、カードの利用停止と再発行手続きを依頼します。早急に利用を停止すれば、不正利用された売上に対するチャージバック(補償申請)が認められる可能性が極めて高くなります。
ステップ4:公式の相談窓口への情報提供と通報
初動対応が完了した後は、警察庁のサイバー犯罪相談窓口や、一般財団法人日本データ通信協会が設置する迷惑メール相談窓口へ情報を提供しましょう。メールのヘッダー情報を含めて転送通報することで、詐欺サーバーの早期テイクダウン(閉鎖)に寄与できます。
【プロの結論】サイバー心理学から読み解くフィッシング詐欺の罠と防衛策
フィッシング詐欺は、単なる技術的なハッキングではありません。人間の心理的な弱点を巧みに突く「ソーシャルエンジニアリング(社会工学)」の産物です。心理学において広く知られている「損失回避バイアス」——人は何かを得る喜びよりも、今持っているものを失う苦痛を2倍強く恐れるという心理が、まさにここで悪用されています。
「iCloudのデータが消える」「アカウントが使えなくなる」という警告を突きつけられた瞬間、人間の脳は扁桃体が過剰に反応し、論理的思考を司る前頭前野の働きが著しく低下します。攻撃者はまさにこの「パニックの数分間」を狙い澄ましてリンクを踏ませようとするのです。
この心理トラップを無力化するための最も健全な自立的防衛策は、「メールやSMS内のリンクからログインしない」という絶対的なマイルールを自身の中に確立することです。どれほど文面が緊急性を帯びていようと、決済関連の警告が届いた際は、メールを静かに閉じ、自分自身の端末の「設定」アプリから公式ルートで状況を確かめる——このワンクッションを挟む心理的バウンダリー(境界線)こそが、デジタル社会において自分と財産を守り抜く最強の防壁となります。
【公式確認法】メールを開かずに安全確認するApple公式購入履歴の確認と公式相談先
メール内のリンクを一切使わずに、自分のiCloud課金やApple IDの支払い状況が本当に正常かどうかを確かめる正規の手順を解説します。iPhoneをお持ちであれば、手元の操作だけで30秒もかからずに真実を確認できます。
iPhone本体からの確認手順:
1. ホーム画面の「設定」アプリを開きます。
2. 画面最上部に表示されている「自分の名前(Apple Account)」をタップします。
3. 「お支払いと配送先」をタップします(Face IDまたはパスコード認証が求められます)。
ここで登録中のクレジットカードに問題がある場合は、画面上に「お支払い方法が無効です」「更新が必要です」といった明確な警告が赤文字で表示されます。何のエラーも表示されていなければ、決済は完全に正常であり、届いたメールは100%詐欺です。
さらに過去の請求明細を精査したい場合は、「メディアと購入」>「アカウントを表示」>「購入履歴」の順に進むことで、Apple公式購入履歴の確認が可能です。いつ、何に対していくら請求が発生し、決済が完了しているかが改ざん不能な公式データとして網羅されています。
不審メールそのものの通報先としては、Apple公式の報告用アドレス(reportphishing@apple.com)が用意されています。届いた詐欺メールをこのアドレスへ転送するだけで、Appleのセキュリティチームによって偽サイトの閉鎖処理が進められます。
【icloud 詐欺メール 支払いに失敗しました】に関するよくある質問(FAQ)
Q1:iCloudの支払いに本当に失敗した場合、データはすぐに消去されてしまうのですか?
A1:いいえ、即座にデータが消去されることは絶対にありません。Appleの公式ポリシーでは、クレジットカードの有効期限切れ等で決済が失敗した場合でも、通常約30日間の猶予期間(グレースピリオド)が設けられます。この期間中に支払いが完了しなくても、5GBを超える新規データのアップロードが一時停止するだけであり、既存の写真やバックアップが即座に削除されることはありません。
Q2:メール内のリンクを開いて偽サイトを表示しましたが、何も入力せず閉じました。大丈夫でしょうか?
A2:Apple IDやパスワード、カード番号などの個人情報を一切入力せずにタブを閉じたのであれば、基本的には安全です。最新のiOSやブラウザ環境下で、画面を表示しただけで遠隔操作されるリスクは極めて低いです。ただし念のため、SafariやChromeなどのブラウザ履歴・キャッシュを消去し、端末を再起動しておくとより安心です。
Q3:フィッシングサイトでクレジットカード情報を入力してしまいました。まず何をすべきですか?
A3:一刻も早く、該当するクレジットカード会社の緊急連絡先へ電話をかけ、カードの利用停止と再発行手続きを行ってください。攻撃者は情報を入手すると即座に不正利用を試みます。カードを止めた上で、Apple IDのパスワード変更と2ファクタ認証の確認を行い、警察のサイバー犯罪窓口や迷惑メール相談窓口へ報告してください。
まとめ:今後の動向と失敗しないための判断基準
テクノロジーが進化するにつれ、フィッシング詐欺メールの文面やデザインはさらに洗練され、人間の肉眼だけで真偽を判別することは今後ますます困難になっていきます。しかし、どれほど手口が巧妙化しようとも、「攻撃者はメールやメッセージのリンクから偽サイトへ誘導しなければ情報を盗めない」という構造的な弱点は不変です。
「お支払いに失敗しました」「アカウント停止」という通知が届いた時は、決して慌ててメール内のボタンを押してはいけません。メールアプリを閉じ、端末の「設定」アプリやブックマークした公式ポータルから直接アカウント状態を確認する——この極めてシンプルな行動規範を徹底することが、大切なApple IDと財産を守り抜く最善の道です。 (出典: icloud 詐欺メール 支払いに失敗しました(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
