Wi-Fi認証画面が出ない時の救世主!NeverSSLの仕組みと危険性の真相
出張先のビジネスホテルや空港、街中のカフェでフリーWi-Fiに接続したものの、待てど暮らせどログイン画面や利用規約の同意画面が表示されず、ネットに繋がらない事態に苛立った経験はないでしょうか。アンテナピクトは接続中を示しているのにブラウザを開いても「インターネットに接続されていません」と弾かれてしまう現象は、移動の多いビジネスパーソンや旅行者にとって最も厄介なトラブルの一つです。
そんな公衆無線LANの接続トラブルを瞬時に打破する裏技として、国内外のエンジニアやトラベラーの間で強力なツールとして支持されているのが「http://neverssl.com」です。本記事では、あえて通信を暗号化しないという特異な設計を持つこのサイトの仕組み、安全性と危険性の真相、そして2026年における最新の活用法を徹底的に解明します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「http://neverssl.com」は、あえてSSL/TLS暗号化を行わないHTTP接続を維持することで、Wi-Fiの認証画面(キャプティブポータル)を強制的に呼び出す専用Webサイト。
- 要点2:認証画面が出ない主因はウェブ全体のHTTPS化とHSTSの普及。ブラウザが通信割り込みを「悪意ある攻撃」と判定して遮断してしまうために発生する。
- 要点3:サイト自体に個人情報を入力する仕組みはなく安全だが、公衆Wi-Fi接続そのものの脆弱性は残るため、認証突破後のVPN利用などの自衛策が不可欠。
ホテルやカフェで「Wi-Fiログイン画面が出ない」根本原因|現代のセキュリティ技術が招く皮肉
公衆無線LANに接続した際、最初に利用規約への同意やメールアドレス登録、パスワード入力を求めるウェブページは、ネットワーク技術用語でキャプティブポータル(Captive Portal)と呼ばれます。利用者が外部のインターネットへアクセスしようとするパケットをルーター側で捕捉(キャプチャ)し、指定のログイン画面へ強制リダイレクト(転送)させる仕組みです。
かつてはこのリダイレクトが極めてスムーズに機能していました。しかし、ウェブセキュリティの劇的な進化が皮肉にもこの仕組みとの間で摩擦を引き起こしています。最大の障壁となっているのが、HTTPS通信の暗号化とHSTS(HTTP Strict Transport Security)の標準化です。
現代の主要ブラウザ(Google Chrome、Safari、Microsoft Edgeなど)は、セキュリティ保護のために通信経路が暗号化されていることを厳格に検証します。特にHSTSが有効化されている著名サイト(GoogleやYahoo!、主要SNSなど)へアクセスしようとした場合、ブラウザは「正規のサーバーからの証明書」しか受け付けません。ところが、キャプティブポータルは通信の途中で割り込みを行い、ホテルの認証サーバーの画面を割り込ませようとします。ブラウザ側から見れば、この挙動はユーザーと正規サーバーの間に第三者が割り込む「中間者攻撃(Man-in-the-Middle Attack)」と区別がつきません。
その結果、ブラウザは安全を守るためにリダイレクトをブロックし、「接続はプライベートではありません」「安全な接続ができません」といったセキュリティ警告を表示して通信を完全に停止させてしまいます。これが、2026年の現在においても多くのユーザーが直面するフリーWi-Fiのログイン画面が出ないトラブルの技術的真相です。
【徹底解明】あえて暗号化しない「http://neverssl.com」の仕組みと開発者の狙い
暗号化によるブロックの壁を突破するために生み出された奇策が、まさに「NeverSSL」です。そのドメイン名が示す通り、「絶対にSSL/TLS暗号化を使わない」ことを公約に掲げた異色のウェブサイトとして運用されています。
公式サイトの冒頭には、開発者による極めて明快かつ挑発的なステートメントが刻まれています。報道関係者やエンジニアの間でも有名なそのポリシーは、以下の通りです。
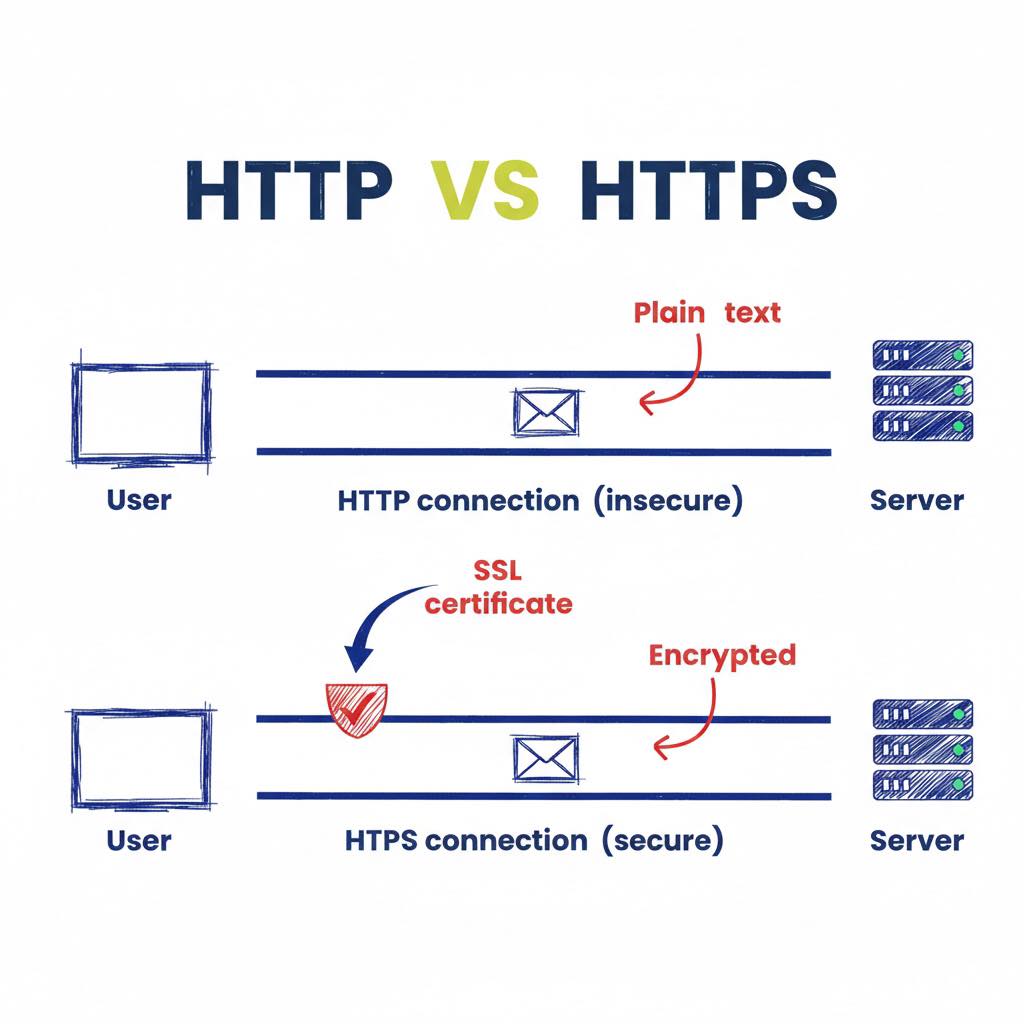
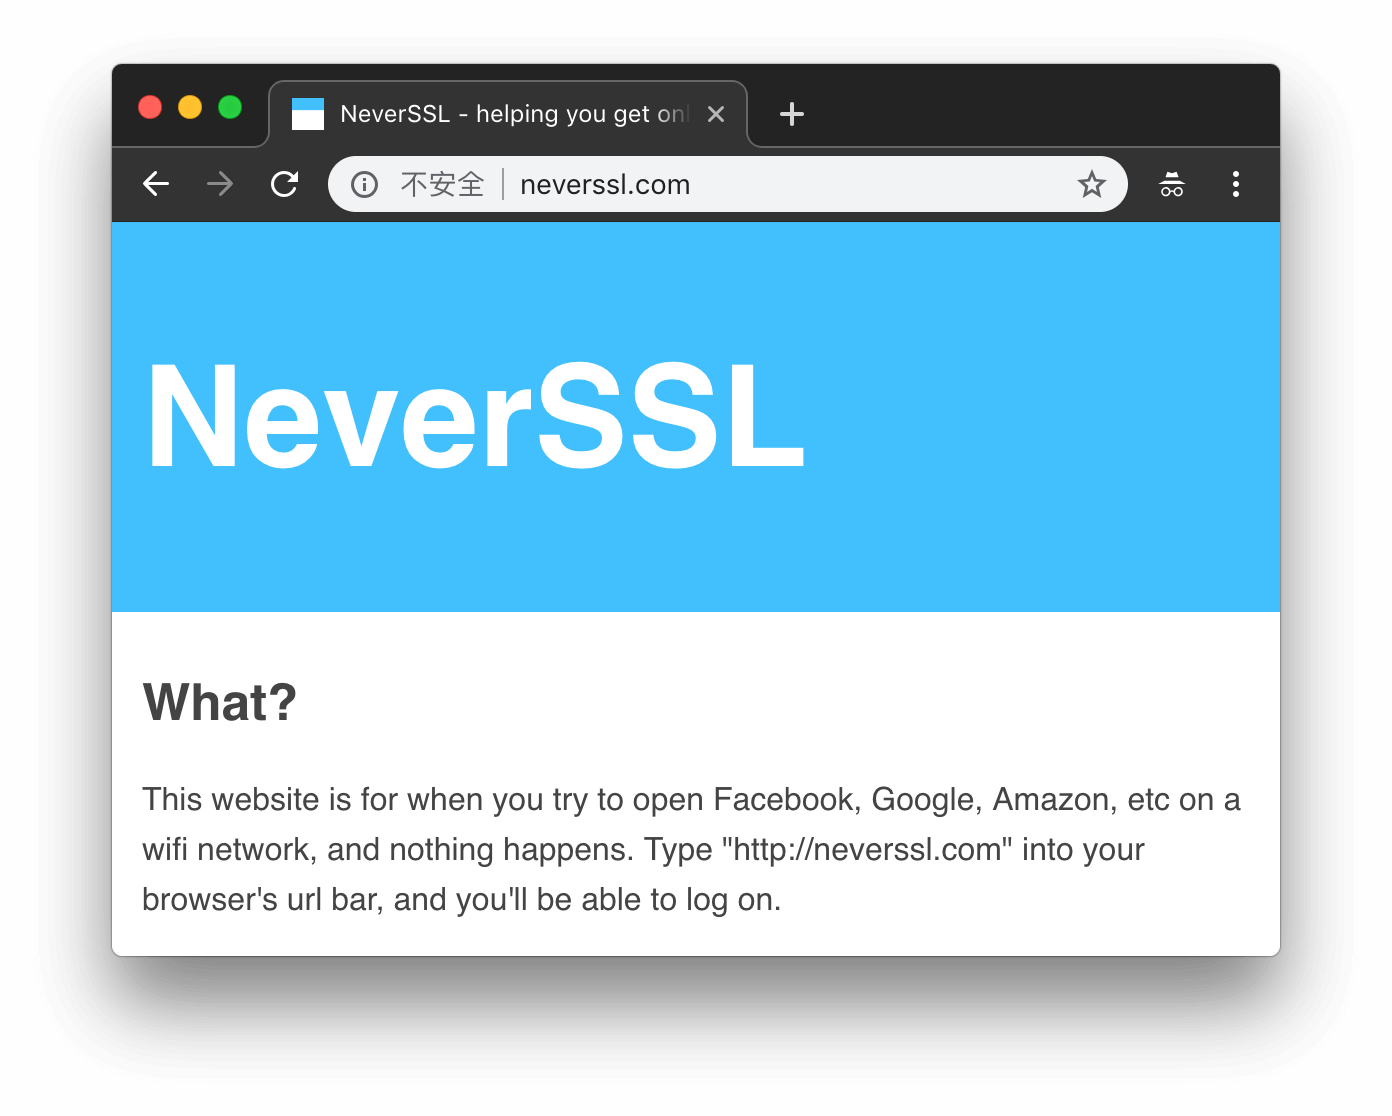
「neverssl.com will never use SSL (also known as TLS). No encryption, no strong authentication, no HSTS, no HTTP/2.0, just plain old unencrypted HTTP and forever stuck in the dark ages of internet security.(NeverSSLは決してSSL/TLSを使用しません。暗号化も強力な認証も、HSTSもHTTP/2.0も存在せず、ただ昔ながらの暗号化されていないプレーンなHTTPであり続け、インターネットセキュリティの暗黒時代に永遠に留まり続けます)」
このサイトの存在意義は、まさに「暗号化されていない平文のHTTP通信を提供すること」の一点に集約されます。暗号化も認証証明書も要求しないプレーンなHTTP接続であれば、ルーター側が通信に介入してホテルの認証画面へリダイレクトさせても、ブラウザはセキュリティ警告を発することなく素直に指示に従います。結果として、遮断されていたホテルWi-Fiの認証画面が瞬時にブラウザ上へポップアップするわけです。
neverssl 危険性の真相と安全性|「怪しいサイト」という誤解をプロが検証
「暗号化を一切しない」「セキュリティの暗黒時代に留まる」と聞くと、セキュリティ意識の高いユーザーほど「危険な悪質サイトではないのか」「ウイルス感染や個人情報流出の恐れがあるのではないか」と警戒心を抱くのは自然な反応です。しかし、ITセキュリティの構造を冷静に分析すると、neversslの危険性の真相とneversslの安全性の実態が見えてきます。
結論から述べると、NeverSSLというウェブサイトそのものを開くこと自体に直接的な危険性はほぼありません。理由は極めてシンプルで、NeverSSLのページ上にはユーザーがログイン情報を打ち込むフォームも、個人情報を送信する機能も存在しないからです。単に「プレーンなテキストを表示するだけの軽量な器」として設計されているため、通信が盗聴・改ざんされたところで、漏洩するような機密データそのものが存在しません。
ただし、利用者が絶対に混同してはならない重大な盲点が存在します。それは「NeverSSLが開くこと」と「Wi-Fi環境そのものが安全であること」は全くの別問題であるという点です。
NeverSSLはあくまで、Wi-Fiの接続ゲートを開くための「呼び鈴」に過ぎません。呼び鈴を鳴らして入った先のフリーWi-Fiが、悪意ある第三者が設置した「偽のアクセスポイント(いわゆる悪魔の双子・Evil Twin攻撃)」であった場合、接続後の通信を傍受される危険性は依然として残ります。「安全ではないHTTPサイトを踏んで認証を呼び出した」という事実自体が危険なのではなく、「認証を通過した後の公衆無線LAN環境における通信防御」こそが真の注意点なのです。
【デバイス別】neverssl 使い方と2026年最新 Wi-Fi 接続裏技マニュアル
出張先や旅先で認証画面が自動表示されず立ち往生した際、どのような手順で状況を打破すべきか。iPhone、Android、Windows、Macの全デバイスに共通する実践的な手順を解説します。
操作の流れは非常にシンプルですが、ブラウザの仕様に起因する特有の落とし穴が存在するため、細部の挙動を押さえておく必要があります。
ステップ1:問題のWi-Fiネットワークに接続する
端末の設定画面を開き、ホテルやカフェが提供しているSSIDを選択して接続します。この段階では「インターネット未接続」の警告アイコンが表示されていても問題ありません。
ステップ2:ブラウザのアドレスバーに直接入力する
SafariやChromeなどの普段使用しているブラウザを起動し、URL入力欄に以下を直接半角英数で打ち込みます。
http://neverssl.com
ここで極めて重要な注意点があります。近年のモダンブラウザは利便性とセキュリティのため、入力されたURLの先頭を自動的に「https://」へ補完したり、検索エンジンの検索候補へ飛ばそうとします。必ずプレ頭に「http://」と明記してアクセスを実行してください。自動補完によって「https://neverssl.com」になってしまうと、本サイトのギミックが成立しなくなります。
ステップ3:表示されたキャプティブポータルで認証を完了する
リクエストが送信された瞬間にルーターの遮断機構が作動し、目的のホテルや施設のログインページ、利用規約画面へ強制遷移します。画面の指示に従ってパスワード入力や規約への同意を完了させれば、外部インターネットへの接続が正常に確立されます。
公衆無線LAN 接続トラブル 解決策|NeverSSLと代替手段・主要アプローチ徹底比較
Wi-Fiの認証画面を呼び出すアプローチは、NeverSSL以外にもいくつか存在します。海外渡航者向けのeSIMサービスを展開するAiralo等の公式サポートフォーラムでも、MacやPCがホテルのキャプティブポータルを読み込まない場合の第一推奨としてNeverSSLが挙げられていますが、ネットワークの環境によっては他の手法が有効なケースもあります。
以下の比較表は、主要な公衆無線LAN接続トラブルの解決策とそれぞれの特性をまとめたものです。
| アプローチ・ツール | 通信方式・URL | 主なメリット | 編集部の見解・実用性評価 |
|---|---|---|---|
| NeverSSL | http://neverssl.com | URLが極めて平易で覚えやすく、HSTSを完全に無効化しているため全OSで動作が安定。 | 最も汎用性が高く第一選択として推奨。ブックマーク登録しておくのが鉄則。 |
| Apple Captive Check | http://captive.apple.com | Apple純正の接続確認用エンドポイント。成功時に「Success」の文字のみを返す。 | iOS/macOSとの親和性は抜群。ただし非Apple環境では挙動に差が生じる場合あり。 |
| Google Connectivity Check | http://connectivitycheck.gstatic.com/generate_204 | Androidの標準検出トリガー。HTTP 204(No Content)を返す極小通信。 | URLが長く手入力には不向き。システム内部での自動判定向きの仕様。 |
| ルーターIP(ゲートウェイ)直打ち | http://192.168.1.1 や http://1.1.1.1 | DNSの名前解決トラブルを完全にバイパスしてルーターに直接通信を届ける。 | DNSサーバー応答なしエラー時の強力な代替策だが、施設ごとのIP調査が必要。 |
| 代替HTTPサービス(nossl.sh等) | http://nossl.sh | NeverSSLと同様、平文HTTPのみを提供するミニマルなウェブサイト。 | NeverSSLのサーバー自体が一時的に落ちている際のセカンドオピニオンとして有用。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
実際に国内外の現場でWi-Fi接続トラブルに直面したユーザーたちは、どのような状況でNeverSSLに助けられ、あるいはどのような障壁に突き当たっているのでしょうか。大手SNSや海外テックフォーラム、国内コミュニティで報告されている一次情報を精査すると、生々しい利用実態が浮かび上がってきます。
「海外の空港でトランジット中、無料Wi-Fiに繋いでもサインイン画面が出ずにフライト情報が追えずパニックになったが、エンジニアの友人に教わっていたNeverSSLを打ち込んだ瞬間に画面が出て救われた」という体験談は枚挙にいとまがありません。特にSIMカードのローミングやeSIMのアクティベーション前など、モバイルデータ通信が使えない極限状態において、確実なWi-Fi開通手段を持つことは死活問題となります。
一方で、近年の環境変化に伴う新たなトラブルも報告されています。「ブラウザの『常に安全な接続を使用する』設定をオンにしていたため、NeverSSLすら強制的にHTTPS化されてエラーになった」「DNS-over-HTTPS(DoH)や端末内VPNアプリが常時稼働していたせいで、ルーターによるHTTPインターセプトそのものが無効化されていた」といったケースです。
こうした実態から見えてくるのは、テクノロジーが高度に自動化・防壁化された結果、旧来のキャプティブポータルという仕組みがますます機能不全を起こしやすくなっているという皮肉な現実です。
【プロの結論】おすすめできるシチュエーションと慎重になるべき人の判断基準
ネットワークセキュリティの専門的見地から総括すると、NeverSSLは「接続のファーストエイド(応急処置)」として極めて優秀であり、すべてのデジタル端末のブックマークに入れておく価値があります。しかし、無条件に常用してよいわけではありません。利用に際しては明確な境界線(バウンダリー)を引く必要があります。
【積極的に利用すべき人・シチュエーション】
出張先のホテル、新幹線車内、空港、大手カフェチェーンなど、提供元が明確である公衆Wi-Fiにおいて、どうしても規約同意画面が表示されない状況。モバイル回線が圏外でWi-Fi接続が唯一の連絡手段である緊急時。
【利用を控えるべき・慎重になるべきシチュエーション】
街中で拾った「鍵マークのない出所不明のフリーWi-Fi」。悪意のある第三者が設置したハニーポット(罠)のWi-Fiである可能性が否定できない場合、認証を無理に通す行為自体が端末を危険に晒します。また、社密データを扱う業務用PCで認証を行う際は、Wi-Fi開通直後に即座に会社指定のセキュアVPNを起動することを絶対条件としなければなりません。
【http //neverssl.com (http //neverssl.com)】に関するよくある質問(FAQ)
Q1:URLを打ち込んでも「安全ではありません」と警告されてページが開きません。
A1:お使いのブラウザで「常に安全な接続を使用する(HTTPS優先モード)」が有効になっている可能性があります。ブラウザの設定から一時的にこの保護機能をオフにするか、アドレスバーで「https://」ではなく確実に「http://」で入力されているかを再確認してください。
Q2:NeverSSLのページが表示された後、個人情報やクレカ番号を求められたら入力しても大丈夫ですか?
A2:絶対に NeverSSL 上で個人情報を入力してはいけません。本物のNeverSSLには入力フォーム自体が存在しません。もし何かを入力する画面になったとすれば、それはリダイレクトされた「ホテルの正規認証画面」か、最悪の場合はフィッシングサイトです。URLがホテルのドメインに切り替わっているか、通信がHTTPSになっているかを確認してください。
Q3:NeverSSLにアクセスしてもホテルの認証画面に切り替わらない場合の次の一手は?
A3:端末で稼働しているVPNアプリや広告ブロックアプリ、プライベートDNS機能を一時的にオフにしてください。これらのセキュリティソフトが通信の割り込みをブロックしているケースが大半です。それでも開かない場合は、ブラウザに「192.168.1.1」や「1.1.1.1」と直接IPアドレスを入力して試してください。
Q4:安全にフリーWi-Fiを使うために、認証完了後は何をすべきですか?
A4:認証を通過してインターネットが開通したら、速やかに信頼できる商用VPNや組織のVPNサービスをオンにしてください。これにより、Wi-Fiルーターと端末間の通信が完全に暗号化され、同一ネットワーク内の悪意ある第三者による盗聴リスクを遮断できます。
まとめ:接続トラブルを即座に解消し安全な通信環境を確保するために
セキュリティの高度化が進む現代において、あえて時代に逆行して「暗号化を拒絶する」ことでネット接続の扉をこじ開けるNeverSSLの存在は、知る人ぞ知る極めて合理的なソリューションです。
ホテルやカフェでWi-Fi認証画面が出ずに時間を空費するストレスは、ブラウザに「http://neverssl.com」と打ち込むだけの数秒のアクションで解消できます。ただし、扉を開けた先に広がる公衆無線LANの海を安全に航海するためには、接続後のVPN接続やセキュリティ設定の復元といった「個人の自衛リテラシー」がセットで求められます。利便性と安全性のバランスを正しく理解し、賢くスマートなデジタルライフを維持してください。 (出典: http neversslcom http neversslcom(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
