Androidに届くiCloud支払い失敗は詐欺?見分け方と安全な対処法
GoogleのPixelやGalaxy、XperiaといったAndroidスマートフォンを操作している最中、突如として画面に表示される「【警告】iCloud+のお支払いに失敗しました」「ストレージの更新が停止されました」という通知。iPhoneを使っていないにもかかわらず、なぜこのような通知が届くのかと困惑するユーザーが後を絶ちません。
現在、サイバー犯罪グループによる手口は極めて高度化しており、フィッシング対策協議会も連日警告を発しています。少額のサブスクリプション料金を口実に焦燥感を煽り、クレジットカード情報や個人情報を盗み取る罠が張り巡らされています。本稿では、Android端末にこの通知が届く根本的な構造と手口の実態、本物の通知との見極め方、そして被害を未然に防ぐ具体的な防犯手順を徹底的にレポートします。
📌 【この記事の重要ポイントまとめ】
- 要点1:Android端末に届く「iCloud支払い失敗」の通知やメッセージは、ほぼ100%が無差別送信されたフィッシング詐欺である。
- 要点2:攻撃者は「130円〜150円の少額未払い」や「24時間以内のデータ削除」といった緊迫感のある文言を用い、心理的隙を突いて偽サイトへ誘導する。
- 要点3:本文内のリンクは絶対に開かず、万が一入力してしまった場合は即座のカード利用停止手続きと公式ルートを通じた確認が不可欠である。
【なぜ届く?】Androidなのに「iCloudのお支払いに失敗しました」が届く3つの真相
「自分はAndroidを使っているのに、なぜAppleから支払いの催促が来るのか」――この初歩的な疑問こそが、フィッシング詐欺グループが仕掛ける心理的トラップの第一歩です。端末とOSが一致しないにもかかわらずメッセージが届く背景には、明確な3つの技術的・運用の実態が存在します。
第1の理由は、機械的な無差別一斉送信(スプレー攻撃)です。攻撃者は特定の個人がどのスマートフォンを使っているかを把握していません。ランダムに生成した携帯電話番号宛てのSMS、あるいは漏洩したメールアドレスリスト宛てに、数万〜数十万件規模で機械的にAppleを装うフィッシングSMSやメールを一斉配信しています。日本のスマートフォン市場においてiOSのシェアは約5割を占めるため、無作為に送っても半数には「心当たりがあるメッセージ」として届きます。Androidユーザーに届いたのは、単に「外れ」の宛先に機械的に着信したに過ぎません。
第2の理由は、過去のApple利用歴に紐づくメールアドレスの残存です。「以前はiPhoneを使っていたが、数年前にAndroidへ乗り換えた」というケースです。乗り換え時にApple IDを完全に削除(退会)せず放置している場合、そのアドレスが犯罪グループのターゲットリストに残っており、不安を煽る格好の標的となります。
第3の理由は、Android上でAppleのサブスクリプションを正規利用しているケースです。実はAndroid端末であっても、「Apple Music」アプリの月額契約や、Windows PC経由で「iCloud」の有料ストレージプラン(iCloud+)を継続契約しているユーザーは存在します。この場合、ユーザーは「本当に支払いが滞ったのではないか」と錯覚し、偽サイトへ誘導されるリスクが跳ね上がります。いずれの状況であっても、届いたメッセージを鵜呑みにしてリンクをタップするのは極めて危険です。
【実態検証】利用者の生の声と現場目線で見えた2026年最新詐欺手口のリアル
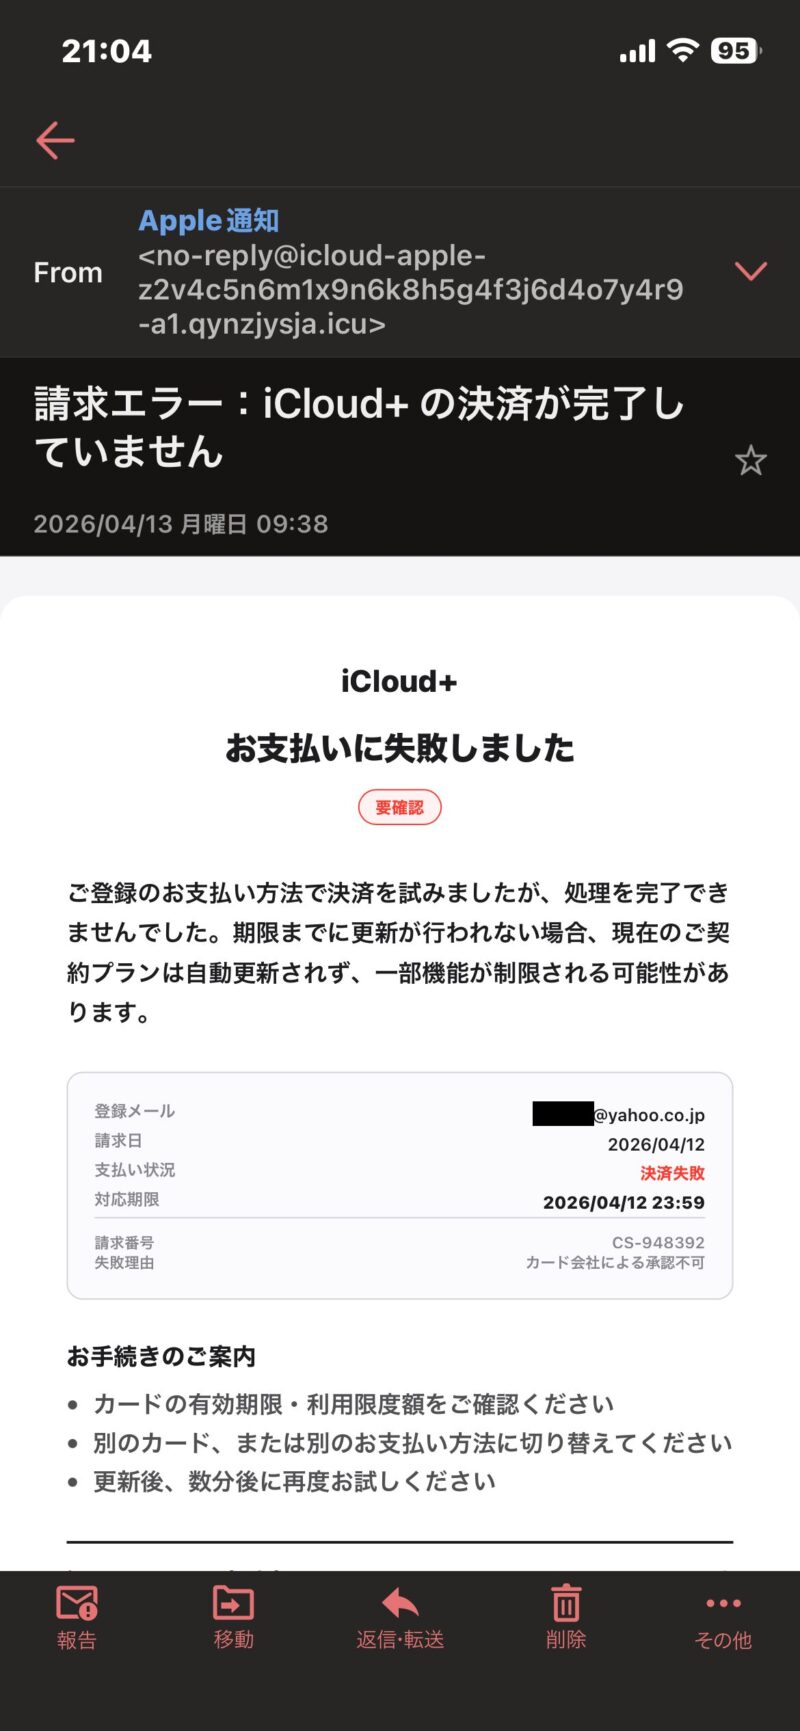
サイバーセキュリティの観測データやネット上の検証報告によると、ここ最近確認されているiCloud支払い失敗詐欺メールには、従来の粗雑な日本語訳とは一線を画す巧妙な特徴が見られます。実際に届いた事例では、件名や文面が極めてリアルに作り込まれており、日常の決済トラブルを装うパターンが主流です。
検証ブロガーや専門家の解析によると、確認されている件名には以下のようなバリエーションが存在します。
- 「【重要】iCloud+ ストレージの更新に関する重要なお知らせ」
- 「iCloud:お支払いに失敗しました [請求コード: JP-]」
- 「次回請求についてのお知らせ:月額150円のお支払いが確認できません」
- 「警告:24時間以内にお支払い方法を更新しない場合、データが削除されます」
SNSやコミュニティサイトに投稿された被害相談を精査すると、「150円という少額だったため、不審に思わずカード情報を再入力してしまった」「利用明細を確認するつもりでリンクを押したら、本物そっくりのAppleログイン画面が表示された」といった生々しい証言が多数見受けられます。攻撃者は数千円〜数万円という高額請求ではなく、iCloudストレージ50GBプランの実勢価格(月額130円〜150円前後)に酷似した少額を提示してきます。「この程度の金額なら早く払ってトラブルを終わらせたい」というユーザーの防衛心理を逆手に取った狡猾な設計です。
さらに、送信元メールアドレス偽装の技術も悪質化しています。メールの表示名(差出人名)には「Apple Support」や「iCloud Billing」と表示させつつ、実際の送信元アドレスを偽装するスプーフィング技術が多用されています。スマートフォンのメールアプリでは表示名しか確認しないユーザーが多い点も、被害を拡大させる大きな要因となっています。
【データ比較】本物のApple通知 vs 詐欺フィッシングメッセージの決定的な違い
フィッシング詐欺に騙されないためには、本物のAppleからの通知仕様を正確に把握しておく必要があります。公式な決済通知と詐欺メッセージの決定的な差異を以下の比較表にまとめました。
| 項目 | 本物のApple公式通知 | フィッシング詐欺メッセージ | 編集部の見解・評価 |
|---|---|---|---|
| 送信元アドレス・発信元 | ドメイン末尾が「@apple.com」「@email.apple.com」等で厳密に認証(DKIM/DMARC通過) | 無料メールサービス、ランダム英数字ドメイン(例: .xyz, .top, .icu)、海外SMS発信 | 迷惑メール見分け方の最重要項目。ドメイン末尾の「.com」の直前を必ず確認すべき。 |
| 宛名の記載形式 | Apple IDに登録された「本名(漢字やカタカナ)」が冒頭に明記される | 「お客様」「親愛なるユーザー」「メールアドレスそのもの」など汎用的な呼びかけ | 攻撃者は本名を知らないため、汎用表現しか使えない。名前の欠落は詐欺の決定打。 |
| リンク先URL | 正規ドメイン(apple.com/、icloud.com/)へのリンク | 短縮URL(bit.ly等)、appleに似せた偽装ドメイン(apple-id-verify.com等) | 不審なリンクURL確認が必須。タップ前に長押ししてプレビュー確認する癖をつける。 |
| 期限設定と脅迫性 | 支払いが失敗しても数日〜数週間の猶予期間があり、即時削除の脅し文句はない | 「24時間以内に更新しないとデータ全消去」「アカウント凍結」など過度に焦らせる | 時間的プレッシャーで冷静な判断力を奪うのは、典型的なソーシャルエンジニアリング。 |

一般に知られていない盲点とネットの誤解|「開くだけなら無害」は本当か?
ネット上の掲示板や知恵袋などでは、「リンクを開いてしまっても、クレジットカード番号やパスワードを入力しなければ実害はない」というアドバイスが散見されます。しかし、セキュリティの現場において、この認識は重大な誤解と盲点を孕んでいます。
不審なリンクを踏んだ瞬間、端末には以下のような見えないリスクが発生します。
- 「アクティブな宛先」としての確定: リンクに埋め込まれた固有のトラッキングパラメータにより、攻撃者側サーバーに「この電話番号・アドレスの所持者はメッセージを閲覧しリンクをクリックした」というログが記録されます。その結果、標的型攻撃リストの上位に登録され、以後届く詐欺メッセージの頻度が数倍に跳ね上がります。
- Android端末を狙う不正APK(マルウェア)のダウンロード誘導: 「セキュリティを更新してください」と称して、偽のセキュリティソフトやブラウザ拡張機能を装った「.apk」ファイルを自動ダウンロードさせようとする手口が存在します。万が一これをインストールしてしまうと、端末内の認証SMSが盗み見られ、二段階認証を突破される危険があります。
- Cookieやブラウザ情報の収集: 悪意あるスクリプトにより、端末のOSバージョン、IPアドレス、使用ブラウザなどのフィンガープリント情報が収集され、今後の脆弱性攻撃に悪用される恐れがあります。
「情報を入力しなければ安全」と過信せず、不審なメッセージ内のリンクは絶対にタップしないことが鉄則です。
騙されたらどうなる?絶対にやってはいけないNG行動と被害発生時の緊急対処手順
もし誤ってメッセージ内のリンクを開いてしまったり、情報を入力してしまったりした場合、どのように行動すべきでしょうか。初動の誤りが被害を致命的なものにします。
絶対にやってはいけない3大NG行動
第1に、メッセージへの返信や電話連絡です。「配信停止」と返信したり、記載された電話番号にかけ直したりすると、実在する人物として犯罪組織に認識され、電話越しの詐欺(ビッシング)に巻き込まれます。
第2に、表示された偽サイトでのパスワード入力・カード情報入力です。「確認画面」と称してCVV(セキュリティコード)や3Dセキュア認証コードを要求された場合、それは即座に不正送金へ直結します。
第3に、パニックになって端末を初期化することです。証拠となる通信履歴やSMSが消えてしまい、カード会社への不正利用補償の申請や警察への相談時に状況証明が困難になります。
情報を入力してしまった場合の緊急レスキュー手順
万が一、クレジットカード情報やApple IDの認証情報を送信してしまった場合は、1分1秒を争う迅速な対応が求められます。
- クレジットカード会社への即時連絡と利用停止: カード裏面の電話番号、または各カード会社の緊急紛失・盗難受付窓口へ電話し、フィッシングサイトにカード情報を入力した旨を伝えてカードの利用停止および再発行手続きを行ってください。迅速な申告がクレジットカード不正利用対策の補償条件を満たす鍵となります。
- Apple IDのパスワード変更と2ファクタ認証の確認: 過去に作成したApple IDを入力してしまった場合、正規のブラウザから公式の「appleid.apple.com」へ直接アクセスし、パスワードの再設定を行ってください。また、登録されている「信頼できる電話番号」が攻撃者のものに変更されていないかAppleIDアカウント管理画面を点検します。
- 公的機関への通報・情報提供: フィッシング対策協議会(info@antiphishing.jp)へ届いたメールを転送するか、警察庁のサイバー犯罪相談窓口へ被害の報告を行ってください。
二度と不安にならないための予防策|Android迷惑メッセージ拒否設定と安全管理
今後同様の不審な通知に悩まされないためには、端末側の防御力を高め、公式なステータス確認ルートを確保しておくことが不可欠です。
Android端末でできる迷惑メッセージ拒否設定
Android標準の「Google メッセージ」アプリには、機械学習を用いた高度なスパム対策機能が搭載されています。
- スパム保護の有効化:メッセージアプリ右上のプロフィールアイコン >「メッセージの設定」>「保護」または「スパム保護」を開き、「スパム保護を有効にする」をオンにします。これにより、詐欺疑いのあるSMSは自動的に隔離されます。
- キャリアの迷惑SMSブロックサービスの利用:NTTドコモ、au、ソフトバンク、楽天モバイル各社が提供する「迷惑SMSブロック」設定(無料)をマイページ等から有効化することで、ネットワーク網の段階でフィッシングSMSを遮断できます。
サブスクリプション状況を安全に確かめる公式手順
Androidユーザーが契約状況に不安を覚えた際は、届いたメールのリンクを絶対に経由せず、以下のAppleサポート公式確認手順を実行してください。
Chromeなどのブラウザを開き、検索エンジンから手動で「Apple ID 管理」と検索するか、公式URL「appleid.apple.com」を直接アドレスバーに入力してログインします。マイページ内の「お支払いと配送先」および「サブスクリプション」項目を確認すれば、本当にサブスクリプション請求トラブルが発生しているのか、単なる詐欺メッセージだったのかが一目瞭然となります。
【プロの結論】焦燥感をハックするサイバー犯罪の心理構造とデジタル防犯の教訓
サイバーセキュリティの視点で近年のフィッシング手口を分析すると、攻撃者が狙っているのはシステムの脆弱性ではなく、人間の認知心理の脆弱性です。
今回の「iCloud支払い失敗」通知は、行動経済学で言う「損失回避バイアス(人は利益を得るよりも損失を避けることを強く望む傾向)」と、「認知的過負荷」を極めて計算高く利用しています。「月額150円」という日常のコーヒー1杯分にも満たない少額を提示されると、人間の警戒センサーは弛緩します。「こんな小さな金額で詐欺をするはずがない」という油断が生じる一方で、「支払わないとデータが全て消える」という不可逆な損失を突きつけられることで、検証プロセスを飛ばして行動に移してしまうのです。
私たちは今、「手元の端末がAndroidだからAppleの詐欺には関係ない」という単純な二元論が通用しない時代を生きています。クロスプラットフォームで複数のサービスが錯綜する現代において、デジタル防犯の最も強固な盾は「通知のリンクは一切信じず、常に公式アプリや正規ブックマークから確認する」という行動様式の習慣化に他なりません。
【icloud お支払いに失敗 しま した アンドロイド】に関するよくある質問(FAQ)
Q1:Androidしか持っていないのに、なぜiCloudの支払い失敗メールが届くのですか?
A1:サイバー犯罪グループが無作為に抽出した電話番号やメールアドレス宛てに、機械的に一斉送信しているためです。相手はあなたがAndroidを使っていることを知らずに送信しています。また、過去にiPhoneを使っていた時期のメールアドレス宛てに届いている可能性もあります。基本的には無差別スパムですので無視して問題ありません。
Q2:メール内のリンクをうっかり開いてしまいました。どうすればいいですか?
A2:個人情報やクレジットカード番号、パスワードなどを入力せずにページを閉じたのであれば、直ちに金銭被害が発生する可能性は低いです。ブラウザのタブを閉じ、念のため履歴やキャッシュを削除してください。ただし、アクセスしたことで「反応のあった宛先」とみなされ、今後迷惑メッセージが増える可能性があるため、迷惑メッセージ拒否設定を強化することをお勧めします。
Q3:Androidでも本当にiCloudの支払いが失敗している可能性はゼロですか?
A3:Androidを使っていても、Windows PCなどでiCloudストレージを有料契約していたり、過去のApple IDで定期購読が残っていたりする場合は、理論上本物の決済エラーが起きる可能性はあります。ただし、本物の通知メールには必ずあなたの本名が記載されています。確認したい場合は、メールのリンクは絶対に押さず、ブラウザから直接「appleid.apple.com」にアクセスして支払い状況を確認してください。
まとめ:今後の動向と失敗しないための判断基準
2026年を迎えた現在、生成AIを悪用した自然な文面作成や、本物と見分けがつかない偽サイトの量産により、フィッシング詐欺の脅威は過去最高レベルに達しています。Android端末に届く「iCloud支払い失敗」の通知は、その典型例と言えます。
被害に遭わないための絶対ルールは極めてシンプルです。「宛名に自分の本名がない通知は疑う」「メッセージ内のリンクは一切タップしない」「確認は常に正規の公式サイトから行う」。この3原則を徹底し、巧妙化するサイバー詐欺の罠から大切な個人情報と資産を守り抜きましょう。 (出典: icloud お支払いに失敗 しま した アンドロイド(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
