ICloud決済失敗メールは詐欺?本物との見分け方とデータ保護の対処法
朝、スマートフォンの画面を開いた瞬間に飛び込んでくる「iCloud+ お支払いに失敗しました」「決済エラーのお知らせ」という件名の通知。2026年に入り、Appleを装った巧妙なサイバー攻撃が急増する一方で、クレジットカードの更新忘れなどによる「本物の警告」も日常的に発生しています。真偽の判別がつかないままリンクを踏んでしまえば、Apple IDやクレジットカード情報が瞬時に抜き取られる危険性がある一方、本物の通知を詐欺だと決めつけて放置すれば、大切な写真や連絡先がバックアップされず、最終的にクラウド上のデータが消去されるリスクに直面します。
本稿では、デジタルセキュリティの最前線で取材を続ける編集部が、突然届く決済トラブルメールの裏側を徹底調査しました。警察庁サイバー警察局やフィッシング対策協議会の最新報告、さらにはApple公式サポートの仕様変更を踏まえ、偽メールの決定的な見分け方から、本当に決済が滞った際の安全な復旧手順までを余すところなく解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:急増する「決済失敗メール」の大半は偽物だが、カード有効期限切れや限度額オーバーによる本物の警告も確実に存在する。
- 要点2:本物と偽物は「送信元アドレス」「宛名の個人名記載」「本文内の直接リンク誘導」の3点で見極めが可能である。
- 要点3:メール内のリンクは一切開かず、必ずiPhoneの「設定」アプリからApple IDの支払い状況を確認・更新することが鉄則となる。
【原因究明】iCloud決済失敗メールが届いたのはなぜ?知っておくべき決定的な理由
突然届くメールに対し、多くのユーザーが「身に覚えがない」「なぜ今届いたのか」と動揺を隠せません。この通知が届く理由は、サイバー犯罪集団によるiCloudフィッシング詐欺メールの無差別送信であるケースと、Apple正規の決済システムでエラーが生じたケースの2通りに大別されます。まずは、正規の決済システム側でエラーが発生する物理的な原因を把握しておく必要があります。
Appleのサブスクリプション決済システムは、毎月の更新日に自動で登録決済手段へ請求処理を実行します。ここで失敗判定が下される主な理由は以下の4点です。
第1に、クレジットカード有効期限切れです。カード会社から新しいカードが届いていても、Apple IDに紐づく有効期限情報が自動更新されず、旧カードの期限切れによって弾かれる事例が後を絶ちません。第2に、請求先住所エラーが挙げられます。カード会社側に登録している住所・郵便番号と、Apple IDの請求先情報にわずかでも不一致があると、セキュリティ認証(AVS)が働き決済が拒否されます。
第3に、近年若年層を中心に多発しているのがキャリア決済限度額オーバーです。携帯電話料金と合算して支払う設定にしている場合、月間の利用枠上限に達していると即座に決済が弾かれます。そして第4に、銀行口座の残高不足やデビットカードの利用制限による引き落とし不能です。これらの正規エラーが発生した場合、Appleはユーザーに対して正規の警告通知を送信します。犯罪者はまさにこの「誰もが経験しうる決済トラブルの心理的隙」を突き、偽の警告を送りつけてくるのです。
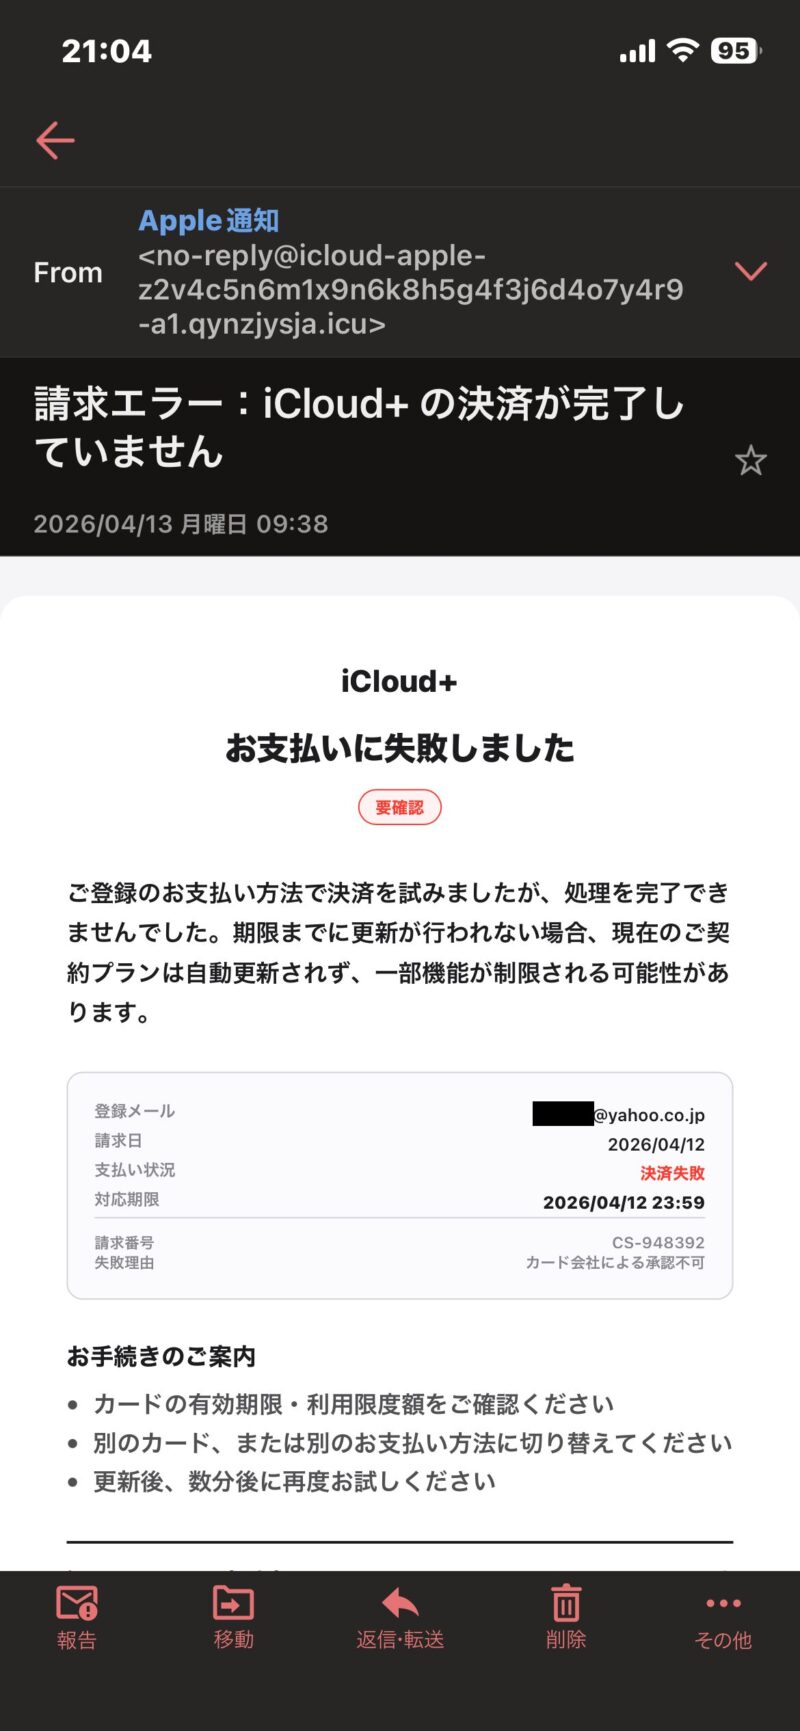
【比較検証】本物とフィッシング詐欺を見分ける決定打と最新の手口まとめ
2026年現在、生成AIを悪用したフィッシングメールの文面は極めて流暢であり、日本語の不自然さだけで偽物を見抜くことは困難を極めます。セキュリティリサーチャーの解析データによると、現在出回っているApple偽装メールの9割以上が公式のデザインやロゴを完全複製しています。本物と偽物を冷徹に見分ける基準を整理しました。
| 項目 | Apple公式(本物)の挙動 | 詐欺メール(偽物)の典型例 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元アドレス | 末尾が「@apple.com」や「@email.apple.com」など正規ドメイン | 表示名はAppleでも、詳細を開くとランダムな英数字や「.top」「.xyz」ドメイン | 偽メール見分け方送信元アドレスの確認が最優先。表示名に騙されないこと |
| 宛名の記載 | Apple IDに登録された「本名(姓名)」が本文冒頭に必ず明記される | 「親愛なるお客様」「お客様各位」、またはメールアドレスがそのまま記載 | 無差別送信のため犯罪者はユーザーの本名を知り得ない。最も分かりやすい判別点 |
| 緊急性の煽り | 一定の猶予期間(約30日間)を提示し、事務的に再請求を告知 | 「24時間以内に更新しないと全データ削除」「アカウント即時凍結」と脅迫 | 焦らせて思考力を奪う手口。短時間の制限時間を設けるものは100%詐欺 |
| 誘導リンク | 「設定」からの操作を促す案内が中心。URLは「https://appleid.apple.com」等 | 本文内の目立つボタンから偽のログイン画面(フィッシングサイト)へ直結 | メール内のボタンは絶対に押さない。設定アプリからの確認が鉄則 |
送信元ヘッダーを偽装するスプーフィング技術も一部存在しますが、現在の大手メールプロバイダ(GmailやiCloudメール等)ではSPF/DKIM/DMARCといった送信ドメイン認証が厳格化されています。そのため、認証を通過できない詐欺メールは、詳細ヘッダーを開くと不自然な転送サーバーを経由していることが浮き彫りになります。
【実態検証】利用者の生の声と現場目線で見えた巧妙な詐欺手口のリアル
フィッシング対策協議会および各種コミュニティに寄せられた最新の被害報告を精査すると、2026年最新手口まとめとして注視すべきいくつかのパターンが浮かび上がってきます。実際に被害に遭いかけたユーザーの手記やSNS上の投稿には、リアルな困惑が生々しく記録されています。
「朝一番に『iCloud+次回請求についてのお知らせ』という通知が届き、クレジットカードの番号を入力する直前まで行ってしまった。普段使っているAppleの領収書メールとフォントもレイアウトも一寸違わず、疑う余地がなかった」(30代会社員・SNS投稿より)
検証ブログやITフォーラムで報告されている実例によると、現在確認されている偽メールの件名は実に11種類以上に及びます。「決済エラーのお知らせ:iCloud+ ストレージプラン」「iCloud 請求失敗:お支払い情報を再度ご確認ください」「【重要】iCloud+ お支払いを完了できませんでした」など、日常的な業務連絡を装う件名が主流です。あるユーザーは「次回請求日を待たずに即時停止を突きつけてくる鬼畜仕様に違和感を覚えてAIに相談したところ、偽物だと判明した」と語っており、請求スケジュールの不自然さから見抜いたケースもあります。
さらに狡猾な手口として、偽サイト上でApple IDとパスワードを入力させた直後に、本物のAppleから届く「2ファクタ認証コード(6桁)」まで入力させるリアルタイム中継型のフィッシングが増加しています。攻撃者は裏側で正規サイトに同時アクセスしており、ユーザーが入力したワンタイムパスワードを即座に流用してアカウントを乗っ取る手口です。一度乗っ取られれば、連絡先の流出のみならず、iPhoneを探す機能の悪用や遠隔ロックといった深刻な二次被害に発展します。
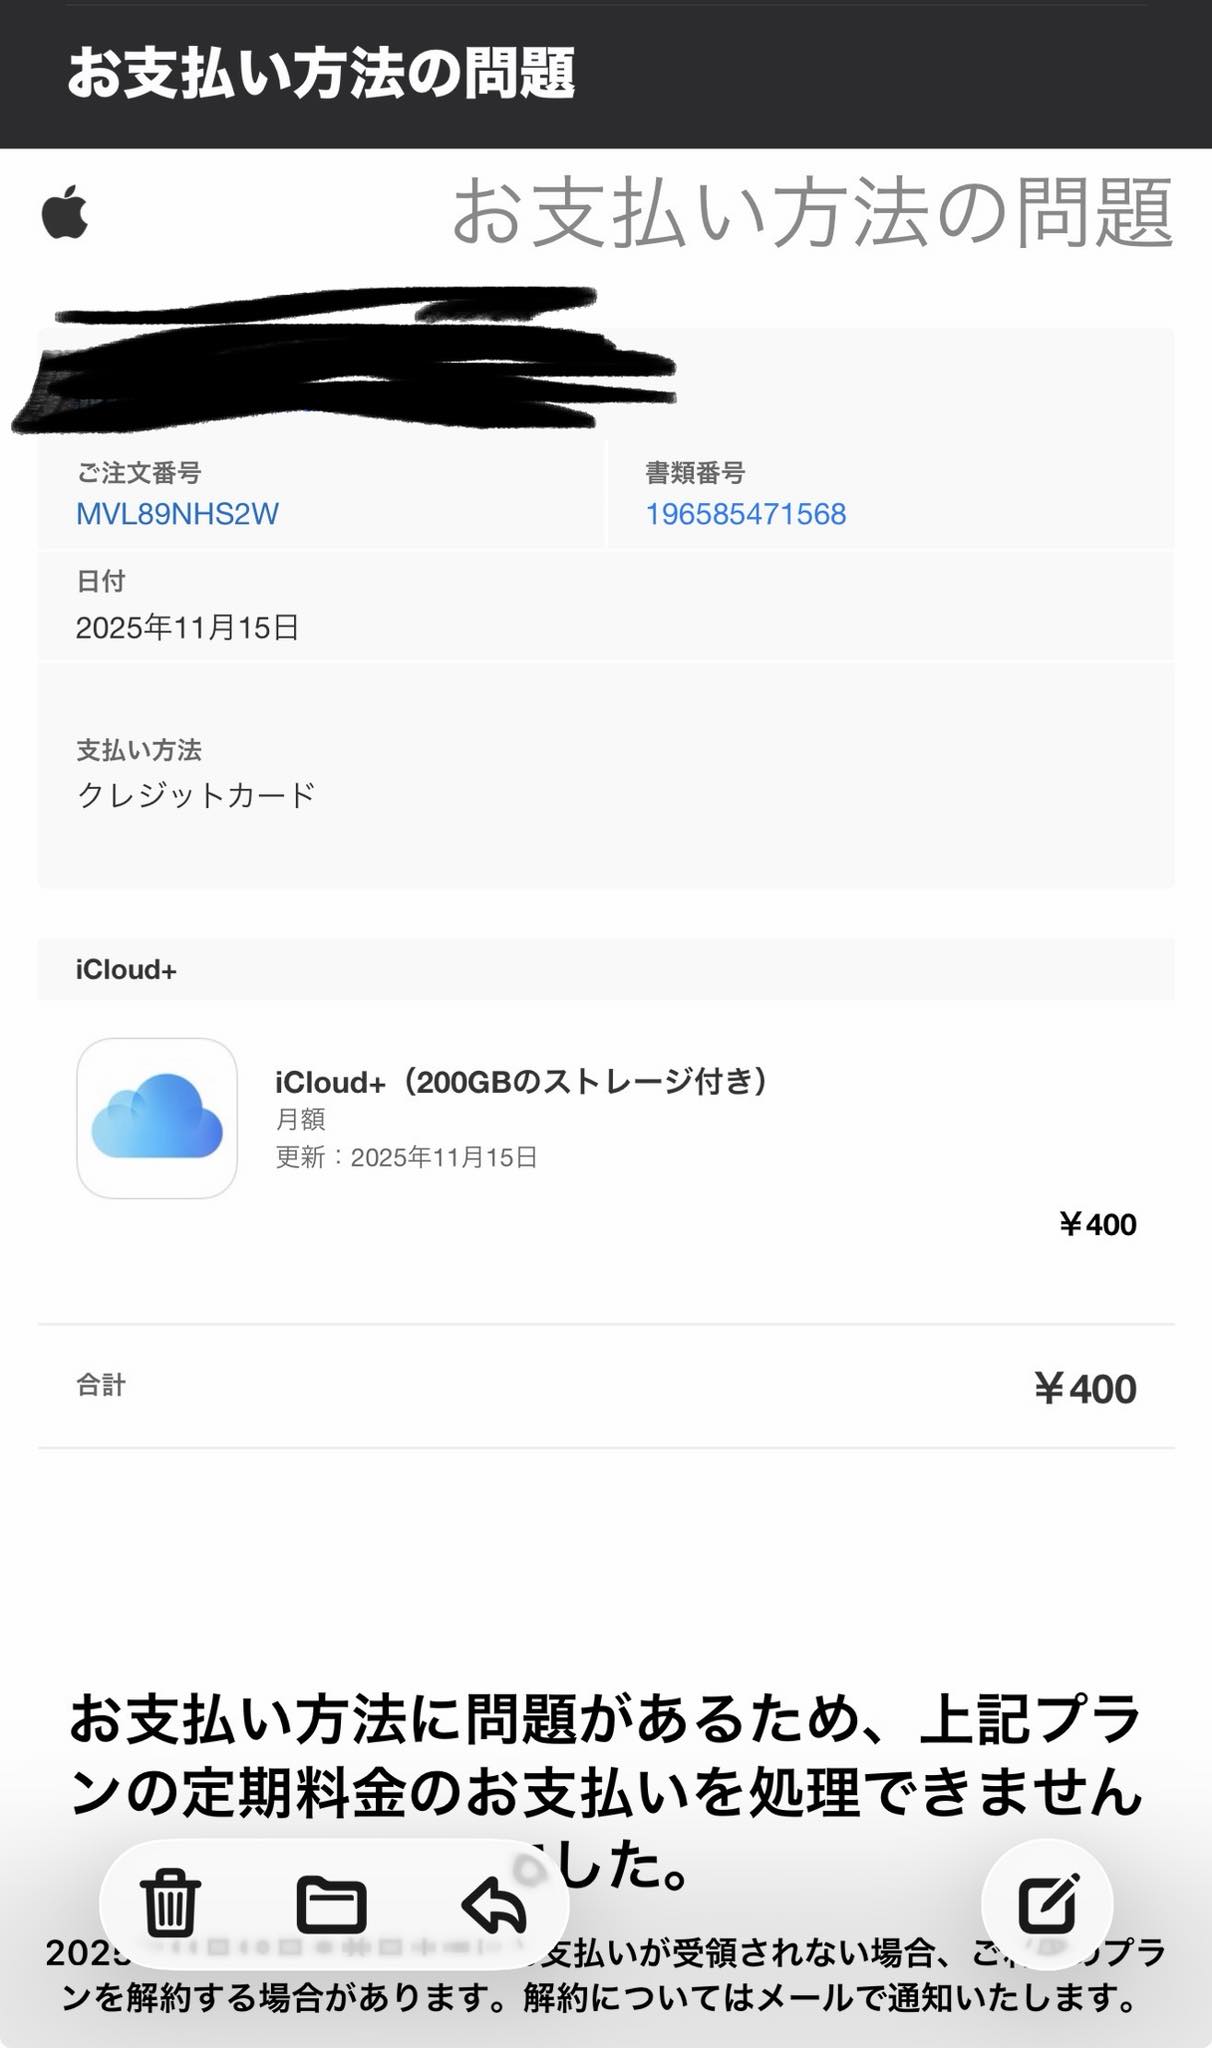
放置するとデータ消去?サブスクリプション更新失敗の猶予期間と真のリスク
詐欺メールに怯えるあまり、「面倒だから通知をすべて無視しよう」と決め込むことにも重大な落とし穴が存在します。もしも届いた通知が本物の警告であり、実際にサブスクリプション更新失敗を起こしていた場合、何も手を打たずに放置し続けると現実のデータ損失へとつながるためです。
Appleの公式インフラ規定によると、決済が失敗した場合、即座にクラウド内のデータが消滅するわけではありません。決済不能が発生すると、まずアカウントは「保留(グレイスピリオド)」状態に入ります。この期間中、Appleは数日おきに登録カードへ再請求を試みます。およそ30日間の猶予期間が過ぎても支払いが完了しない場合、契約中の有料ストレージプラン(50GB、200GB、2TBなど)は自動的に無料の「5GBプラン」へとダウングレードされます。
ここからが致命的なリスクとなります。ストレージ上限を大幅に超過した状態になると、以下の機能が即座に停止します。
- iPhone本体の自動バックアップの完全停止
- 写真や動画のiCloud写真への同期停止
- iCloudメールの送受信不能(容量オーバーによる受信拒否)
- MacやiPadとのファイル共有・デスクトップ同期の停止
さらに規定上、容量超過状態が長期間解消されない場合、上限を超えた分のiCloudストレージデータ削除が実行される規約となっています。消去された写真は二度と復元できません。つまり、「怪しいメールは無視する」にとどめ、本体側のステータスは必ず点検しなければならないのです。
【完全手順】被害を防ぎトラブルを即解決するApple公式推奨の対処フロー
不審なメールが届いた際、あるいは実際に決済エラーが発生している疑いがある場合、メール内のリンクには指一本触れずにトラブルを解消する確実なルートが存在します。Apple公式サポート対処法に準拠した、安全な確認・更新手順を解説します。
操作はすべて、手元のiPhoneまたはiPadの「設定」アプリから直接完結させます。
- 現在の決済ステータスを確認する:
「設定」アプリを開き、最上部にある「自分の氏名(Apple ID)」をタップします。「お支払いと配送先」を選択し、Face IDまたはパスコードで認証します。もし支払いに問題が生じている場合、ここに赤文字で「要確認」や「エラー」と表示されます。何の警告も出ていなければ、届いたメールは100%詐欺です。 - Apple ID支払い方法更新を実施する:
支払い方法に問題がある場合は、該当のカードをタップしてセキュリティコードや有効期限を再入力するか、「お支払い方法を追加」から別の有効なクレジットカードやキャリア決済、PayPay等を登録します。 - Apple保留解除方法の実行:
新しい有効な決済手段が最優先に設定されると、システムが未払い分を自動的に再決済します。処理が成功した時点で「保留」ステータスは自動的に解除され、ストレージ機能も正常に復帰します。 - 迷惑メール通報と自衛:
届いた悪質なメールは、Appleの不正対策窓口(reportphishing@apple.com)へ転送して迷惑メール通報を行います。転送後は、メールを完全に削除してください。
もし誤って偽サイトにカード情報を入力してしまった場合は、一刻の猶予もありません。直ちにカード会社へ連絡してカードの利用停止・再発行手続きを行い、同時にApple IDのパスワード変更と全デバイスからのサインアウトを実行してください。
【プロの結論】セキュリティ心理学から読み解く騙しの罠と自衛の判断基準
サイバー犯罪の歴史を振り返ると、攻撃者は常にテクノロジーの脆弱性ではなく「人間の認知バイアス」を攻撃してきました。社会心理学でいう「損失回避性」――人は利益を得ることよりも、手元にあるものを失う恐怖に対して過剰に反応するという心理的傾向です。
「大切な写真が消える」「アカウントが使えなくなる」という警告は、この損失回避性を極限まで刺激します。パニックに陥った脳は論理的な思考回路をショートさせ、「今すぐここを押して解決しなければ」という短絡的な行動を選択してしまいます。これがフィッシング詐欺の根底にある設計思想です。
現代のデジタル社会において自らの資産とデータを守り抜くための判断基準は明確です。
【安全を維持できる人の行動基準】
「通知メールの内容がどれほど緊急を要するものであっても、メール本文のリンクからは絶対にアクセスしない」という明確な境界線(バウンダリー)を引いている人です。メールはあくまで「事象が発生したかもしれないという単なる合図」と捉え、事実確認は必ずブックマークした公式サイトや端末の公式「設定」アプリから行う習慣が身についています。
【被害に遭いやすい人の行動基準】
「公式ロゴがあるから安心」「差出人がAppleになっているから本物」と、表面的な記号を信用してしまう人です。また、「急いで解決しなければ」と焦るあまり、画面の遷移先URLを確認せずにパスワードやカード番号を入力してしまう傾向があります。デジタル上の危機管理とは、知識の多寡ではなく「焦ったときこそ正規ルートへ迂回する」という行動原則の徹底に他なりません。

【icloud 決済失敗メール】に関するよくある質問(FAQ)
Q1:心当たりがないのに「iCloud決済失敗」のメールが届きました。無視しても大丈夫ですか?
A1:本文内のリンクを無視することは正しい判断ですが、メール自体を完全に放置するのは危険です。カードの有効期限切れなど本物のトラブルである可能性を排除するため、iPhoneの「設定」>「ユーザ名」>「お支払いと配送先」を開き、エラー表示が出ていないか確認してください。設定アプリ側に何も異常が表示されていなければ、メールはフィッシング詐欺ですので削除して問題ありません。
Q2:メールの送信元アドレスが「apple.com」になっていても偽物の可能性はありますか?
A2:はい、十分にあり得ます。メールの「送信者名(表示名)」は犯罪者が自由に「Apple」や正規アドレス風に偽装できます。また、送信元ヘッダーを偽装するスプーフィング技術も存在します。差出人の表記だけで信用せず、本文内にあなたの本名(フルネーム)が明記されているか、リンク先URLが正規のものか、設定アプリ側でエラーが出ているかを総合的に確認してください。
Q3:支払いが失敗してから、実際にiCloudのデータが消去されるまでどのくらいの期間がありますか?
A3:決済失敗後、即座にデータが消去されることはありません。通常は約30日間の猶予期間(保留状態)が設けられ、その間に再決済が試みられます。猶予期間が過ぎると無料の5GBプランにダウングレードされ、バックアップや写真の同期が停止します。上限を超過した状態がさらに数ヶ月以上放置された場合にデータ削除の対象となるため、数日以内に設定アプリから支払い方法を更新すればデータは完全に守られます。
まとめ:データと資産を守るための冷静なデジタル防犯習慣
デジタルインフラが生活の隅々まで浸透した現代において、iCloudに保管された写真や連絡先、各種データは個人のアイデンティティそのものと言えます。犯罪組織はその重要性を熟知しているからこそ、「決済失敗」という強烈な言葉でユーザーの不安を煽り立てます。
しかし、敵の手口がどれほど高度化しようとも、防衛策の基本は驚くほどシンプルです。「メール内のリンクは踏まない」「真偽の確認は必ずOSの設定アプリから直接行う」「焦りを感じたときこそ一呼吸置く」。この3原則を徹底するだけで、フィッシング詐欺の被害に遭う確率は事実上ゼロに抑えられます。万が一の決済エラーにも慌てず、正規の手順で冷静に対処する防犯リテラシーを、今日からのデジタル習慣として定着させてください。 (出典: icloud 決済失敗メール(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
